❌

Vue normale

Il y a de nouveaux articles disponibles, cliquez pour rafraîchir la page.
À partir d’avant-hierFlux principal

Votre VPN est-il prêt pour les menaces futures ? #sponso

Par : Korben ✨
22 octobre 2026 à 09:15
-- Article en partenariat avec Surfshark --

Est-ce que vous faites partie de ceux qui pensent qu'un VPN, bah, ça chiffre, ça tourne et tout va bien ? Parce qu'en 2027, les questions à se poser sont un peu différentes (2027 oui, je suis déjà dans le turfu). Même si aujourd'hui vos données sont protégées, est-ce que ce sera encore le cas face à un ordinateur quantique ? (qui n'existe pas encore, mais ça semble vite se rapprocher). Et est ce que vous scannez parfois des QR codes (sur des parcmètres, des tables de restaurant pour charger un menu, etc.) sans réfléchir ?

Si oui, ce que Surfshark vient d'annoncer ces dernières semaines va peut-être intéresser et on va voir ça ensemble.

WireGuard post-quantique : parce que "voler maintenant, déchiffrer plus tard" ça existe déjà

Le premier point est plutôt important : Surfshark vient de déployer une version de WireGuard entièrement post-quantique. Ils seraient même les premiers au monde à avoir implémenté ça.

Comme c'est important de comprendre pourquoi, je vous remets un peu de contexte. On commence à devoir faire à des attaques que l'on appelle "steal now, decrypt later". À l'heure actuelle des acteurs gouvernementaux (ou autres) interceptent et stockent déjà massivement du trafic chiffré. Et quand arriveront les ordinateurs quantiques capables de casser les algorithmes actuels, on pourra remonter et lire vos données partagées depuis hier. Sympa, non ? Alors oui vous allez me dire que ce ne seront pas des données récentes. Sauf que certaines ne changent pas au cours du temps. Vous aurez toujours le même nom, les mêmes antécédents de santé, très souvent la même adresse physique, le même mail, etc.

Pour lutter contre ce type d'attaque, il faut 3 éléments. D'abord le chiffrement, ensuite l'échange de clés et enfin l'authentification. Le problème, c'est que les 3 sont rarement couplés. Le chiffrement est quelque chose d'assez commun maintenant, le ML-KEM (échange de clés post-quantique) commence à se diffuser, mais le ML-DSA (certificats d'authentification post-quantiques) est un autre niveau de galère. Car il demande de revoir tout le système de confiance et cela derrière chaque connexion sécurisée.

Si l'on regarde du côté des grosses plateformes cloud de gestion de clés (AWS KMS, Google Cloud KMS et les autres mammouths du marché), la moitié seulement a déjà intégré ML-KEM et moins d'une sur 10 dispose du ML-DSA. Et l'on parle de géants, pas des applis de petite échelle qui sont encore moins bien préparées. Ni Apple ni Microsoft ne l'ont activé dans leurs logiciels utilisateurs pour l'instant. Quand les ordinateurs quantiques arriveront, un VPN sans authentification post-quantique sera la porte ouverte au session takeover. La machine quantique se fera passer pour le serveur au moment même où vous vous connecterez.

Surfshark combine donc déjà le duo ML-KEM + certificats ML-DSA dans WireGuard. Ce n'est disponible pour l'instant que sur iOS et macOS, mais les autres plateformes sont prévues dans les prochains mois. Et pour rappel, ils avaient déjà lancé Dausos , leur protocole maison conçu post-quantique depuis la première ligne de code. Ils ne rigolent pas sur le sujet.

Changer d'IP toutes les cinq minutes, sans couper

Lorsque vous êtes connecté à un VPN, vous avez une adresse IP (Captain Obvious a pris possession de ce corps). Elle ne change pas tant que vous ne vous déconnectez pas. Or une IP fixe, même si ce n'est pas la vraie, c'est toujours un élément qui permet aux annonceurs et aux data brokers de vous recouper entre les sites et de construire votre profil.

La rotation d'IP de Surfshark change votre adresse automatiquement après quelques minutes (5 à 10 minutes selon la région choisie). Et sans couper votre connexion VPN. Pas de microcoupure, pas de "ah bah mon app a planté pendant que l'IP switchait".

L'outil va même encore plus loin en proposant la fonctionnalité Multi IP, qui s'appuie sur leur technologie Nexus. Au lieu d'avoir une seule IP de sortie pour tout votre trafic, chaque site que vous visitez passe par une IP différente, pendant la même session VPN. Concrètement cela veut dire que le site A vous voit avec l'IP n°1, le site B avec l'IP n°2, etc. Les deux sites ne peuvent plus vous corréler. Vous pouvez choisir de limiter cette rotation à un pays, une zone ou le monde entier. Pour l'instant, cette dernière option est encore une fois dispo sur macOS uniquement, dans les paramètres avancés. J'entends les pleurs des windosiens et linuxiens jusqu'ici.

Alors il faut tout de même mentionner que l'option monde (global) peut parfois faire capoter certains sites ou applications qui détestent voir votre IP changer toutes les cinq minutes. C'est une fonctionnalité adaptée pour les gens paranos qui veulent le niveau de vie privée maximum, moins pour binge-watcher tranquillement.

Une petite info rapide supplémentaire pour ceux qui ont (ou prendront) un abonnement One ou One+ et qui bénéficient donc de l'antivirus. Dorénavant la moindre ligne de code passe par plusieurs étapes : peer review (humains + IA), tests internes, analyses de vulnérabilité & co et sont certifiés via le processus de signature Microsoft. Ça ne parait pas flamboyant dit comme ça, mais un driver ou une mise à jour, non signé ou mal testé, reste une porte d'entrée pour pas mal de bouses numériques. Un fournisseur qui documente ses pratiques de déploiement, c'est encore trop rare dans l'industrie alors que ça devrait être la base. Ici tout le processus est écrit noir sur blanc et ça va avec la politique d'ouverture de la firme (audits indépendants, politique de non-conservation des logs, etc.)

Le quishing c'est quoi ?

Maintenant, parlons d'une menace qui trouve sa source dans notre vie quotidienne. Le quishing (contraction de QR code et phishing) fait référence aux QR codes malveillants qui redirigent vers de fausses pages de connexion. Ou déclenchent de manière automatique un téléchargement de malware dès qu'il a été scanné. Pourquoi c'est en train de devenir le vecteur à la mode ? Il y a 3 raisons principales et elles sont assez faciles à comprendre :

  • Déjà vos yeux ne peuvent pas lire un QR code. Si c'est le cas faites-le-moi savoir lol. Un lien de phishing, vous pouvez le survoler pour voir ou il mène avant de cliquer. Un QR code c'est beaucoup moins simple. Le contenu est invisible jusqu'à ce que les dégâts soient faits.
  • Les filtres de votre fournisseur d'email sont prévus pour scanner du texte, pas des images. Une URL en clair dans un mail se fait flagger tout de suite alors que la même URL encodée dans un QR code passe comme une lettre à la poste.
  • Le scan est dans 99% des cas effectué via un mobile, hors des protections de votre PC perso ou d'entreprise : pas de filtre DNS, pas d'EDR, rien.

Les chiffres avancés sont probablement bien plus élevés que vous ne le pensez. Les QR codes représentaient déjà plus de 10% de toutes les attaques de phishing en 2025. Leur but est le vol d'identifiants, récupérer vos numéros de CB, de vous faire vous connecter à un fax site bancaire, etc. Et beaucoup de personnes scannent sans même imaginer qu'une arnaque de la sorte est possible. Il faut dire que ce n'est pas très difficile à mettre en place. Il suffit de placer des dizaines/centaines de stickers par-dessus de vrais codes (parcmètres, bornes de recharge, tables de restaurant, dépliants de musée, distributeurs de billets, etc) et le tour est joué.

Les QR Code c'est l'enfer

Les réflexes à avoir ? Penser à lire l'aperçu d'URL avant d'ouvrir (votre caméra la montre parfois) ou installez une appli de lecture de QR qui propose la prévisualisation avant ouverture, se méfier de tous QR code dans un mail (surtout non désiré), vérifier qu'un sticker n'a pas été collé par-dessus un autre. Et passer par l'application officielle plutôt que par le QR code pour tout paiement. La prudence, ça marche souvent.

D'un côté on a un ordinateur quantique (qui n'existe pas encore, mais qui va changer beaucoup de choses en termes de cybersécurité) et de l'autre des QR code malveillants qui se propagent déjà. La menace a plusieurs visages. Entre les deux, disposer d'une suite d'outils qui s'adaptent en continu et qui anticipent le futur, c'est toujours bon à prendre.

L'offre du moment

Les tarifs restent les mêmes et font de la firme au requin l'un des meilleurs rapport qualité/prix depuis de nombreuses années (mon comparatif des meilleurs VPN du moment pour plus d'infos). Sur un engagement 24 mois (+3 mois offerts) l'offre :

  • Starter (VPN seul) revient à 2,49 € HT/mois
  • One à 2,99 € HT/mois (VPN + antivirus, Alert, Alternative ID, la protection anti-scam et le web content blocker)
  • et One+ à 4,49 € HT/mois (avec Incogni en plus de tout ce qui est compris dans One)

Profite de l'offre du moment !
Surfshark One bloque les sites pourris, mais vous choisissez lesquels vous laissez passer

Par : Korben ✨
8 octobre 2026 à 09:53
-- Article en partenariat avec Surfshark --

En tant que personne qui passez votre vie sur Internet, vous avez peut-être déjà décidé à un moment de bloquer une catégorie de sites pour protéger votre foyer ou votre tranquillité d'esprit (parfois on a des idées folles, je sais), et là paf ! Le filtre posé vous bouffe un site tout à fait légitime que vous n'aviez pas imaginé se faire pincer. Genre vous bloquez tout ce qui touche aux jeux d'argent et d'un coup votre site d'actualité foot préféré dégage parce qu'il a le malheur de parler de l'actu des paris sportifs une fois de temps en temps. La plupart du temps les seules options étaient soit arrêter de consulter le site, soit retirer le filtre entièrement ... et donc revenir à la situation initiale. Super.

Eh bien, Surfshark a décidé de régler ce problème dans sa suite d'outils et cela de la manière la plus simple possible : en proposant une option qui vous permet de créer une liste blanche dans son bloqueur de contenu web maison. Vous allez toujours décider de bloquer une catégorie qui vous pose problème, mais vous pourrez indiquer les exceptions que vous jugez acceptables. Fini le tout-ou-rien, fini le "bah je vais tout désactiver, ça me saoule".

Pour l'instant, le hic c'est que cette liste blanche n'est disponible que pour les utilisateurs Windows (ouiiiin). Pour les utilisateurs de Mac, de Linux ou de mobiles, il faudra attendre encore un peu que ce soit déployé sur d'autres OS, mais cela ne devrait pas tarder. Ouais, je sais, ça fait toujours un peu mal quand les meilleures plateformes du monde ne sont pas privilégiées. D'un autre côté il faut se dire que l'OS le plus moisi a aussi le droit d'avoir des primautés parfois. C'est la vie.

C'est quoi ce fameux web content blocker ?

Disponible depuis l'automne 2025 sur Android et iOS, puis courant 2026 sur desktop, le web content blocker est la fonction de filtrage par catégories de Surfshark. Cette option vous donne la possibilité de mettre un stop aux thématiques de sites que vous préféreriez ne plus jamais voir. On parle ici de catégories problématiques selon votre profil, votre situation et/ou qui utilise votre machine. Il s'agit des classiques : pornographie, jeux d'argent, armes, drogues, malwares et compagnie.

Ce qui est cool, c'est que ça tourne même si vous n'êtes pas en train d'utiliser le VPN. Donc vous pouvez l'utiliser sur les appareils de la maison en continu même quand personne n'est connecté à un tunnel. Il faut donc prendre en compte que c'est une solution de contrôle parental différente des outils classiques sur ce sujet. Surfshark ne surveille que dalle (pas de logs de navigation, pas de rapport hebdo sur "ce que le gamin a visité cette semaine") et ne pose pas de limites (temps d'écran, blocage d'apps ...). La fonctionnalité va aider les utilisateurs à protéger leurs proches du contenu malveillant, mais sans espionner pour autant les sites qu'ils visitent. Ce qui reste consistant avec leur politique de no-logs qui a été auditée plusieurs fois ces dernières années.

C'est plutôt pas mal parce que ça pourrait être une alternative à ceux qui pensent que la plupart des logiciels de contrôle parental ne sont rien d'autres que du mouchardage avec des logos mignons. Ici c'est juste du filtrage fin et basta. Une couche de protection supplémentaire qui s'ajoute sans transformer votre machine en agence de surveillance gouvernementale.

Et concrètement ça ressemble à quoi ?

C'est vraiment super simple et à la portée de tout le monde. Vous commencez par ouvrir votre application Surfshark sur Windows, vous allez dans Paramètres > Bloqueur de contenu web > Sites Autorisés, vous cliquez ensuite sur le bouton "Ajouter" et vous saisissez les URL à autoriser. Hormis vos exceptions, l'ensemble de la catégorie reste filtré. Bien entendu vous pouvez ensuite activer ou couper le blocage à votre convenance, ajouter et supprimer des urls, etc.

Même si ce n'est pas une fonctionnalité incroyable, c'est le genre de petit ajustement qui améliore notre qualité de vie l'air de rien. Et qui permet de se passer éventuellement d'une extension de navigateur supplémentaire. Le vrai problème du filtrage par catégories, qui reste un élément assez vague, ce sont souvent les résultats de type faux positifs. Une catégorie, c'est plutôt large ("Sport", "Robotique" ou "Tech" c'est vaste). Trop large. Ici au moins, on a la possibilité d'affiner au fil du temps.

Alors oui, vu la communauté qui me lit, j'entends d'ici les puristes à la capillarité abondante me dire qu'un filtre DNS maison avec Pi-hole fait la même chose et bien plus. Oui, vous avez raison. Vrais reconnaissent vrais, comme dirait votre rappeur préféré. Sauf que dans le monde du dehors et bien pas grand monde n'a envie d'administrer un Pi-hole un dimanche après-midi, hein. C'est drôle, le monde. Il y a les gens qui bidouillent, et les gens qui veulent juste cliquer sur "Ajouter" vite fait pour avoir le temps d'aller promener le chien. L'option est pour eux.

Et le reste de la panoplie Surfshark One ?

Même si je viens de vous faire un article sur le sujet, ce filtre à contenu, c'est juste la cerise sur le gâteau. Surfshark One , c'est versatile et ça gère un tas de problématiques liées à la cybersécurité :

  • Son VPN permet un nombre de connexions simultanées illimitées (pas de limite !) donc il permet de protéger toutes ses machines. Avec un parc de 4 500+ serveurs répartit dans plus de 100 pays, un chiffrement militaire AES-256 et, depuis quelques mois, des serveurs 100% RAM-only où rien ne persiste après un simple reboot. Plus un tas de fonctionnalités comme le bouton kill switch (coupe votre connexion si le tunnel tombe), le MultiHop (permet de faire passer votre trafic par 2 pays), le mode camouflage, etc.
  • L'antivirus effectue des scans rapides et complets et offre une protection en temps réel. Il dispose même de l'intégration d'un outil anti-ransomware. L'antivuris est tellement bon qu'il a reçu un score de 100% dans les tests phishing de PCMag. Et 100%, c'est pas rien quand même, par une équipe qui teste des VPN et des antivirus toute la journée. Surtout que cet été ils ont aussi décerné à Surfshark leur Editor's Choice award. Quand ils te collent une récompense, c'est que t'as fait un truc correct normalement. L'antivirus est dispo sur Windows, macOS et Android. L'iPhone est laissé de côté pour l'instant donc un peu de patience.
  • La fonctionnalité Alert, de son côté, surveille vos emails, numéros de carte et pièces d'identité dans les fuites de données connues. Et vous contacte en temps réel dés que vos informations ont fuitées. Ce sera peut-être utile le jour où votre vieux compte MySpace ou Facebook abandonné depuis 15 ans refait surface sur un forum russe ou chinois.
  • Je vous ai déjà parlé d' Alternative ID , qui vous permet de créer une fausse identité complète avec une son adresse mail personnalisée. Celle-ci fait office d'intermédiaire qui renverra toute communication vers votre vraie boîte. À utiliser par exemple pour vous inscrire sur divers sites en ligne qui ne vous inspirent pas trop confiance. Ou sur des sites que vous ne réutiliserez jamais. Le jour où leurs bases de données se font pirater, c'est la fausse identité qui est grillée, pas la vôtre.
  • En plus vous avez accès à CleanWeb, leur bloqueur de pubs et de popups cookies. Le site de référence AdBlock Tester lui a octroyé un assez bon score (96%). Et oui, si vous vous posiez la question, il bouffe les pubs YouTube comme du popcorn. Rien que cette option-là vaut un tiers de l'abonnement à elle seule pour certains.

Et si vous voulez absolument tout maitriser niveau sécu, vous pouvez adjoindre à tout ça Incogni, qui est inclus dans l'abonnement supérieur One+. Une fois configuré avec vos demandes de suppression, le service contacte automatiquement les data brokers à votre place. Parce que demander soi-même à 300 sites d'effacer vos données de leurs bases, personne n'a le courage ni le temps. Le RGPD vous donne des droits, mais c'est Incogni qui fait la paperasse.

Combien ça coûte, tout ça ?

Depuis son arrivée sur le marché, Surfshark reste un des meilleurs du marché point de vue rapport qualité-prix (voir aussi mon comparatif des meilleurs VPN du moment). En ce moment, sur un engagement de 27 mois (24 mois + 3 offerts) cela donne :

  • Starter : 2,49 € HT/mois pour le VPN seul
  • One : 2,99 € HT/mois pour ajouter l'antivirus, Alert, Alternative ID et le web content blocker
  • One+ : 4,49 € HT/mois pour avoir Incogni en plus

Moins de 4 balles par mois TTC (One) pour protéger tous vos appareils, ceux de votre mère, de votre frère, de votre coloc et du pote qui squatte votre canapé depuis la canicule de cet été ? Le calcul est vite fait. C'est carrément moins cher que 2 sandwichs triangles dégueulasses par mois. Votre santé numérique vous remerciera. Avec cette liste blanche enfin disponible pour corriger les dégâts du filtrage automatique, vous allez enfin pouvoir dégager les sites pourris chez vous, ou sur votre lieu de travail, sans devenir un agent du KGB aux yeux de votre entourage !

Je profite de l'offre Surfshark One !

Surfshark ne vous rend pas invisible, mais il peut changer le décor

Par : Korben ✨
24 septembre 2026 à 11:23
-- Article en partenariat avec Surfshark --

Vous êtes chez vous peinard, puis vous vous connectez au Wi-Fi du bureau, et enfin à celui d'un hôtel ou d'un café et pour vous, ce sont simplement 4 réseaux différents. Mais pour les sites que vous consultez, c'est surtout plusieurs occasions de récupérer votre adresse IP, votre localisation approximative et quelques informations sur votre connexion !

Alors si, au lieu de laisser toujours la même porte ouverte sur Internet, vous pouviez en choisir une autre ?

Hé bien c'est exactement l'idée derrière un VPN comme Surfshark. Il ne s'agit pas une cape d'invisibilité magique, ni d'un bouton "effacer mon existence numérique" (dommage, ça aurait été pratique) mais plutôt d'un excellent moyen de modifier l'origine de votre connexion.

Changer de décor

En vrai, quand il n'y a pas de VPN, les sites Internet voient généralement l'adresse IP attribuée par votre opérateur. Cette adresse ne permet pas forcément de connaître votre identité exacte, mais elle donne des indications sur votre réseau et votre zone géographique. Du coup, quand vous activez Surfshark, votre trafic passe d'abord par un serveur VPN et les sites consultés voient alors l'adresse IP de ce serveur, et pas celle que vous fourni votre opérateur.

C'est un peu comme entrer dans un immeuble mais via une autre porte. Vous êtes toujours la même personne, avec le même smartphone et le même navigateur, mais votre emplacement tel qu'il est perçu par le monde extérieur a changé.

Et ça peut être très utile dans plusieurs situations :

  • éviter d'exposer directement son adresse IP sur un réseau public
  • limiter certaines formes de suivi basées sur la connexion
  • simuler une connexion depuis un autre pays
  • accéder à des services qui ne proposent pas exactement le même contenu partout
  • sécuriser le transport des données entre son appareil et le serveur VPN

Mais attention !! Changer de porte ne signifie pas changer de visage.

Une nouvelle adresse à intervalles réguliers

Surfshark propose également une fonction de rotation de l'adresse IP. L'idée c'est qu'au lieu de conserver la même adresse IP visible durant toute la session, celle-ci peut changer de manière périodique. Pour les sites, la connexion ne vient donc pas toujours exactement du même point réseau mais pour vous, la transition doit rester suffisamment discrète pour éviter justement de planter complètement la connexion.

C'est également super pratique pour limiter les corrélations basées uniquement sur l'adresse IP. Mais il ne faut pas non plus imaginer que les services en ligne sont assis devant leur écran et hurlent "Vite, l'IP a changé ! Nous avons perdu sa trace !". Loool, ce serait ridicule. Si vous êtes connecté à votre compte Google, Amazon, Microsoft ou autre, le service sait TOUJOURS que vous êtes connecté à ce compte. Les cookies et le localstorage sont toujours là, votre navigateur possède toujours ses propres caractéristiques et votre comportement reste également un excellent indice pour vous reconnaître.

Bref, la rotation d'IP modifie une information mais elle ne réinitialise pas l'intégralité de votre identité numérique.

L'un des intérêts d'un VPN est donc de pouvoir choisir quels usages passent par le tunnel et lesquels restent sur la connexion normale. Avec la fonction Bypasser de Surfshark, vous pouvez par exemple décider qu'une application ou qu'un site particulier ne doit pas utiliser le VPN. Une application bancaire peut ainsi rester sur votre connexion habituelle, tandis que votre navigateur passe par les serveurs de Surfshark.

Même chose pour certains services locaux comme l'imprimante réseau, votre serveur NAS, des périphériques connectés ou des applications qui n'apprécient pas les changements d'adresse IP. C'est un peu le principe du covoiturage sélectif finalement. Tout le monde ne monte pas forcément dans la même voiture et c'est vous qui devez choisir vos passagers. Ce fonctionnement évite notamment de devoir désactiver complètement le VPN dès qu'une application pose problème, comme ça au lieu de couper intégralement le courant dans toute la maison parce qu'une ampoule clignote, vous règlez simplement le circuit électrique concerné.

Le cas du Wi-Fi public

Le café, l'hôtel, l'aéroport, le salon pro, etc... Tous ces réseaux Wi-Fi publics sont devenus tellement banals qu'on finit par s'y connecter sans même y penser. Mais le problème c'est qu'on ne sait pas toujours qui administre le réseau, comment il est configuré (probablement mal !!) ni si le point d'accès auquel on se connecte est bien l'officiel du lieu où vous êtes. Par exemple, un faux réseau nommé "WiFi_Gare_Gratuit" peut être installé à quelques mètres du vrai par un malotru sans que personne ne vienne contrôler si c'est OK ou pas.

Comme avec Surfshark, le trafic est chiffré entre votre appareil et le serveur VPN, ça limite fortement ce qu'un observateur local peut déduire de vos communications, notamment sur un réseau auquel vous ne faites pas entièrement confiance. Mais là encore, il faut éviter le raccourci magique type "J'ai activé le VPN, je peux maintenant cliquer sur n'importe quel lien envoyé par un inconnu."

Non !!

Un VPN ne vous empêchera jamais de saisir bêtement vos identifiants sur un faux site bancaire. Il ne changera pas non plus un mot de passe réutilisé partout. Il ne supprimera pas les logiciels malveillants déjà installés sur votre ordinateur. Et surtout, il ne saura pas forcément faire la différence entre une page légitime et une page de phishing. Son job c'est juste de protéger le trajet de vos paquets IP mais ça ne remplacera pas votre vigilance.

Moins de bruit dans le navigateur

Puis Surfshark ne se limite pas uniquement au tunnel VPN. Quelle que soit la formule choisie, ses outils incluent également CleanWeb, une fonction destinée à bloquer certaines publicités, des tonnes de traqueurs et des domaines associés à des menaces connues. L'objectif n'est pas de rendre Internet parfaitement propre car à ce stade, il faudrait probablement supprimer Internet...

Mais filtrer une partie du bruit peut rendre votre navigation plus agréable. Moins de publicités agressives, moins de fenêtres surgissantes, moins de scripts de suivi connus, moins de domaines suspects et moins de chances de cliquer par accident sur le bouton "Votre téléphone a 17 virus".

Ce type de fonction est surtout utile lorsqu'il est présenté comme une première ligne de filtrage car ce n'est ni un antivirus complet ni une garantie contre toutes les arnaques. Les campagnes malveillantes changent rapidement, et certains contenus dangereux peuvent facilement passer entre les mailles du filet, il ne faut pas l'oublier.

Ce que le VPN ne remet pas à zéro

Vous l'aurez compris, Surfshark peut modifier votre adresse IP visible et chiffrer le trajet entre votre appareil et le serveur VPN mais il ne peut pas effacer ce que ces services de tracking connaissent déjà de vous.

Car un VPN ça ne supprime pas les cookies que vous avez déjà chopé, les comptes auxquels vous êtes connecté, l'empreinte de votre navigateur, les données stockées par ces plateformes, vos informations publiées volontairement, les profils créés par les courtiers en données (pour ça il vous faudra Incogni ) ou encore les habitudes qui permettent de vous reconnaître.

Si vous lancez Surfshark, que choisissez un serveur au Japon, puis que vous ouvrez Gmail avec votre compte habituel, Google ne va pas forcément conclure qu'un mystérieux samouraï vient de découvrir le courrier électronique. Il verra surtout votre compte habituel depuis une adresse IP inhabituelle. C'est pour cette raison qu'il vaut mieux parler de réduction de l'exposition réseau plutôt que d'anonymat total.

L'idée du "bouton reset" reste néanmoins intéressante puisque quand vous changez de Wi-Fi, vous activez le VPN, vous choisissez une autre localisation et hop vous disposez d'un nouveau point de sortie vers Internet. Et ce changement peut être ponctuel ou permanent, selon vos besoins.

Voilà, un VPN c'est tout ça ! Vous pouvez l'utiliser pour protéger votre connexion sur un réseau public, séparer vos usages personnels et professionnels, éviter de faire apparaître partout la même adresse IP, tester un service comme si vous étiez dans une autre région ou encore ajouter une bonne grosse couche de confidentialité à vos connexions quotidiennes. Et sur mobile c'est easy puisqu'il suffit d'appuyer sur un bouton pour activer la connexion et l'application s'occupe du reste. Les utilisateurs plus aguerris peuvent ensuite affiner le comportement avec de la rotation d'IP, du MultiHop ou le fameux Bypasser.

Bref, le VPN ne transforme pas votre machine en fantôme mais vous permet de choisir le chemin empruntée par une partie de votre trafic. Et Surfshark a du sens si vous cherchez une solution simple pour plusieurs appareils (il en supporte un nombre illimité), avec une application disponible sur toutes les principales plateformes et des tas d'options, comme vous l'aurez compris, qui vont au-delà du simple changement d'adresse IP.

Mais bon, comme toujours avec un VPN, il faut aussi accepter de déplacer une partie de la confiance. Votre fournisseur d'accès ne verra plus directement l'ensemble du trafic qui passera dans le tunnel, mais le fournisseur VPN lui deviendra votre nouvel intermédiaire technique qui saura tout. Ce que je veux dire par là c'est que le choix du service, sa politique de confidentialité et ses pratiques de conservation des données sont donc primordiaux et là dessus, Surfshark n'a encore jamais été pris en défaut.

Autre point appréciable, Surfshark reste particulièrement bien placé sur le terrain du rapport qualité-prix. Et en cette fin d'année, l'offre 2 ans accompagnée de 3 mois supplémentaires revient à 80,68 € TTC pour 27 mois de couverture (moins de 3€/mois TTC). La création d'identités alternatives est également incluse et si vous êtes éligible au remboursement de la TVA, la facture descendra à 67,23 €, soit près de 13.5 € d'économie supplémentaire.

Découvrez Surfshark VPN au meilleur tarif !

Un seul abonnement Surfshark, une infinité d'appareils protégés pour la rentrée

Par : Korben ✨
10 septembre 2026 à 06:56
-- Article en partenariat avec Surfshark --

Vous savez ce qui est pire qu'un cousin qui vous demande votre mot de passe Netflix ? C'est quand ledit cousin vous demande aussi un VPN pour sa boîte, sa copine, son chien et sa PlayStation. Et là, vous devez lui expliquer que la plupart des VPN c'est 10 appareils max,  et que non, vous allez pas payer trois abonnements différents pour que toute la famille puisse regarder Koh Lanta en sécurité.

Surfshark, lui, a compris le problème. Connexions simultanées illimitées. Un seul abonnement, tous vos appareils, tous ceux de votre mère, de votre frère, de votre coloc, et même de ce pote qui squatte votre canapé depuis trois mois. C'est pas une fonctionnalité, c'est une déclaration de guerre contre les limites artificielles des concurrents.

Et en 2026, Surfshark n'a pas chômé

L'année a été chargée chez Surfshark . Ils ont sorti des fonctionnalités qui font passer la concurrence pour des dinosaures.

Dausos : le protocole qui envoie du pâté

Surfshark a lancé son propre protocole propriétaire, Dausos. Chiffrement AEGIS-256X2, résistant à l'informatique quantique, et jusqu'à 30% plus rapide que les protocoles standards. Le truc ouf ? Chaque utilisateur a son propre tunnel de trafic dédié. La plupart des VPN vous mettent dans des voies partagées où vos données se mélangent à celles des autres. Dausos vous donne votre propre autoroute privée. 

Le seul hic (et c'est un gros hic) c'est que pour l'instant, Dausos n'est dispo que sur macOS. Les utilisateurs Windows et Android ragent, et Surfshark a promis d'étudier les retours pour décider où expander ensuite. Mais si vous avez un MacBook, vous êtes déjà dans le futur.

FastTrack : votre trafic prend l'autoroute

Il y a quelques semaines, Surfshark a étendu FastTrack à plus de la moitié de son réseau. Des gains de vitesse allant jusqu'à 70% par rapport à une connexion classique (selon le site). Au lieu de vous envoyer bêtement vers le serveur le plus proche, FastTrack analyse en temps réel tous les chemins possibles et choisit le plus rapide, même s'il est physiquement plus long. C'est comme Waze, mais pour vos paquets de données.

Nexus : le réseau qui change tout

Lancé en 2022 et perfectionné en 2026, Surfshark Nexus repose sur le Software-Defined Networking (SDN). Vous ne vous connectez plus à un serveur isolé, mais à tout le réseau en même temps. Votre trafic est routé dynamiquement à travers 4 500+ serveurs dans 100 pays.

Ça permet de bien faire certains trucs comme :

  • Rotation d'IP : votre IP change toutes les 5 à 10 minutes sans coupure. Les sites vous voient comme un nouvel utilisateur à chaque fois.
  • Multi IP : une IP différente pour chaque site que vous visitez. Votre banque vous voit à Paris, Netflix à New York, Reddit à Tokyo. En même temps.
  • Dynamic MultiHop : vous choisissez votre entrée et votre sortie dans le réseau. Suisse → Japon ? Pas de souci.
  • Everlink : si le serveur tombe, Nexus bascule automatiquement sur un autre. Vous ne remarquez même pas la coupure.

Scam Text Protection : l'IA qui mange les arnaques par SMS

En août 2026, Surfshark a lancé une protection anti-arnaque SMS basée sur l'IA. Elle scanne vos SMS entrants, détecte les arnaques (smishing), et sur iOS, déplace automatiquement les messages suspects dans le dossier Spam. Sur Android, vous recevez une alerte avant d'ouvrir le message. 35% du phishing mondial passe par SMS maintenant. Surfshark vous protège avant que vous ne cliquiez comme un débile sur le lien.

Le reste de la panoplie (celle que je vous rabâche souvent) est bien entendu toujours intacte :

  • CleanWeb : bloque les pubs, trackers et malwares au niveau DNS
  • Kill Switch : coupe internet si le VPN tombe, pas de fuite d'IP
  • Mode Camouflage : fait passer votre trafic VPN pour du HTTPS normal, votre FAI ne sait même pas que vous utilisez un VPN
  • NoBorders : s'active automatiquement dans les pays qui bloquent les VPN (Chine, Iran, Russie...)
  • Alternative ID : génère des identités complètes (nom, email, tel virtuel) pour vos inscriptions
  • Bypasser : split tunneling, vous choisissez quelles apps passent par le VPN

Toujours cet été, Surfshark a reçu le PCMag Editor's Choice award. Quand les mecs de PCMag, qui testent des VPN toute la journée, disent que t'es dans le top, c'est que t'as quelque chose de solide. La politique no-logs est auditée par Deloitte. Les serveurs sont 100% RAM-only, un reboot et tout s'efface. Même si les feds débarquent avec un mandat, y'a rien à saisir (enfin ça on verra le jour où la situation se présente). De plus les vitesses sont excellentes.

Bot ou pas bot ?

Parce que c'est la fin d'été et qu'il faut s'amuser encore une fois, Surfshark s'est amusé à créer un petit test de détection avec les étudiants de l'université de Malmö. Et le résultat est flippant, presque la moitié des gens ne distinguent pas un bot d'un vrai humain.

Les jeunes, eux, s'en sortent mieux. Jusqu'à 20 ans, ils repèrent 65% des bots. Mais passé la quarantaine ? Paf, ça tombe à 42% (ouf ça fait mal). C'est-à-dire que votre tante sur Facebook a presque une chance sur deux de tomber dans le panneau d'un compte fake. Et le pire, c'est que les sujets émotionnels rendent tout le monde con : sur un sujet neutre comme les data centers, les gens trouvent 71% des bots. Mais dès qu'on parle de sujets qui touchent une corde sensible, la détection s'effondre à 49%.

Morale de l'histoire : quand ça vous énerve, vous cliquez avant de réfléchir. Si vous voulez tester votre propre crédulité, Surfshark propose le challenge " Bot or Not? ". Bon courage, vous en aurez besoin.

Combien ça coûte, cette folie ?

Alors accrochez-vous, parce que les tarifs sont toujours assez délirants. En ce moment, Surfshark propose son abonnement Starter à 2,49 € HT par mois pour 27 mois (24 mois + 3 offerts), soit 67,23 € HT (80,68€ TTC) facturés en une seule fois.

Faites le calcul : moins de 3 € par mois, divisé par le nombre illimité d'appareils que vous pouvez connecter. C'est littéralement moins cher qu'une pizza surgelée dégueulasse par mois. Et meilleur pour votre santé. Pour protéger votre téléphone, votre laptop, votre tablette, votre Smart TV, votre Fire Stick, votre Xbox, votre routeur, et celui de votre tante qui habite à 300 km. Tout le monde est couvert.

Les formules supérieures :

  • One : 2,99 €/mois pour ajouter l'antivirus, Alert (surveillance de fuites), et Alternative ID
  • One+ : 4,49 €/mois (toujours sur 27 mois)  ajoute Incogni (suppression de données chez les brokers)

Surfshark n'est plus juste un VPN pas cher. C'est un VPN qui vous laisse connecter autant d'appareils que vous voulez avec un seul abonnement. Tout votre parc informatique perso, celui de votre mère, de votre frère, de votre coloc et du pote qui squatte votre canapé. Au fil du temps c'est même devenu une plateforme de sécurité numérique complète qui trône fièrement sur mon podium des meilleurs VPN du moment .

Arrêtez de vous prendre la tête. Un abonnement. Une infinité d'appareils. Et la paix. Si vous devez chiffrer pour tout le monde, autant le faire à prix cassé.

J'économise 85% sur Surfshark VPN !

Applications VPN : 85 % de celles téléchargées aux États-Unis embarquent des traqueurs

31 août 2026 à 10:37

Proton a analysé plus de 7 000 applications VPN mobiles : 85 % de celles téléchargées aux États-Unis contiennent des traqueurs et 64 accèdent à votre position.

Le post Applications VPN : 85 % de celles téléchargées aux États-Unis embarquent des traqueurs a été publié sur IT-Connect.

UniFi Travel Router Long-Range (UTR-LR) Released – Worth $99?

Par : Rob Andrews
28 août 2026 à 15:29
What is the UniFi Travel Router LR? The UniFi Travel Router Long-Range, or UTR-LR, is a compact $99 travel router designed to provide a private, managed network when using hotel, rental property, office or other shared internet connections. It joins the existing $79 UniFi Travel Router rather than replacing it, retaining the same general platform […]

Numerama+ vous offre un an de VPN Surfshark One, mais seulement aux 700 premiers

22 août 2026 à 13:00

Aujourd’hui, le deal du jour vient directement de la maison. La rentrée approche avec son cortège de nouveaux abonnements, et Numerama+ vous permet de faire d’une pierre deux coups en vous offrant Surfshark One pendant un an.

Surfshark lance une protection anti-scam SMS et enterre son moteur de recherche - La vie est faite de choix

Par : Korben ✨
20 août 2026 à 07:03
-- Article en partenariat avec Surfshark --

Vous recevez combien de SMS pourris par jour ? Moi, j'en ai tellement que mon téléphone vibre plus pour des arnaques que pour mes potes. "Votre colis est bloqué, cliquez ici" ... j'ai rien commandé. "Urgent : votre compte bancaire va être suspendu" ... j'ai pas de compte chez eux. "Bravo, vous avez gagné un iPhone" ... oui, et moi je suis le pape (après ça veut dire que je pourrai renommer la papamobile en korbenmobile, ça claque).

Aux USA, les gens se prenaient en moyenne 19,2 milliards de SMS spam par mois fin 2023. C'est près de trois fois plus qu'en 2021. Et ces conneries ne font qu'augmenter. Les escrocs ont compris une chose simple : on regarde nos SMS. On les ouvre. On clique. Et bim, votre compte est vide, votre identité est volée, et vous êtes bon pour passer trois jours au téléphone avec votre banque.

Surfshark a visiblement eu la même révélation que nous, sauf qu'eux, ils ont décidé de faire quelque chose. Depuis quelques jours ils ont lancé la Scam Text Protection. Une fonctionnalité qui utilise l'IA pour analyser vos SMS entrants en temps réel et détecter les arnaques avant que nous ne cliquions comme des débiles sur le lien.

Comment ça marche, cette magie ?

En gros, l'outil scanne chaque SMS qui arrive sur votre téléphone. Il cherche les URLs dangereuses, les numéros d'expéditeurs suspects, et les patterns de social engineering. "Agissez vite", "votre colis est bloqué", "virement suspect détecté" & co, l'IA connaît le script.

Sur iOS c'est efficace mais assez brutal (trop ?) : le message suspect est automatiquement déplacé dans le dossier Spam de l'app Messages. Vous ne recevez même pas de notification. C'est comme si le SMS n'avait jamais existé. Pas de tentation, pas de clic, pas de problème.

Sur Android, c'est un peu plus transparent. Vous recevez une alerte de Surfshark qui vous prévient qu'un scam a été détecté. Vous cliquez sur la notif, et le message s'ouvre dans un environnement contrôlé, directement dans l'app Surfshark. Vous pouvez le lire sans risque, sans déclencher de lien malveillant par accident.

Et pour les Américains, il y a même un dashboard in-app qui estime combien d'argent vous avez économisé en évitant chaque arnaque (qui apparaitra sûrement chez nous un jour). C'est un gros gadget inutile, mais ça fait plaisir de voir "1 250$ sauvés" à la place d'un virement frauduleux. Bon, après c'est juste pour se la raconter un peu parce que c'est pas comme si vous seriez tombé dans le panneau à chaque arnaque (enfin j'espère pas pour vous).

Le smishing, c'est 35% du phishing mondial

Oui, vous avez bien lu. 35% de toutes les tentatives de phishing passent maintenant par SMS. On appelle ça le smishing (contraction de SMS et phishing), parce que les cybercriminels adorent les mots à la con.

Alors que la cybersécurité traditionnelle se concentre sur les malwares et le piratage, les arnaques modernes ciblent de plus en plus le comportement humain via des techniques d'ingénierie sociale qui exploitent la confiance, le sentiment d'urgence et les données personnelles exposées. Les arnaques sophistiquées par SMS sont très difficiles à repérer, surtout lorsqu'elles ne comportent aucune erreur facilement identifiable. L'outil est donc conçu pour détecter ces erreurs ou ces patterns suspects afin d'éviter toute interaction avec des acteurs malveillants.

Et le truc rassurant, parce que je sais que vous allez me demander si Surfshark lit tous vos SMS pour les vendre à Facebook, c'est que Surfshark promet que la fonctionnalité ne conserve pas vos messages, ne surveille pas votre téléphone en général, et n'utilise pas vos données privées pour entraîner ses modèles d'IA. On attendra un audit indépendant pour valider ça bien sûr, mais jusqu'ici le requin a toujours montré patte nageoire blanche.

Pour l'instant la Scam Text Protection est disponible pour les abonnés Surfshark One et Surfshark One+ . Si vous êtes sur le plan VPN de base, il va falloir upgrader, et ça tombe plutôt bien en ce moment, mais j'y reviens dans deux minutes.

Et pendant ce temps, Surfshark Search passe à la trappe

Mais dans la vie, quand une porte s'ouvre, une autre se ferme. Début août 2025, Surfshark a annoncé qu'il arrêtait Surfshark Search, son moteur de recherche privé intégré. La raison ? Personne ne s'en servait.

Surfshark a été honnête dans son annonce : "Search adoption stayed limited to a very small share of our users". Bref, c'était le cancre de la classe. Alors ils ont décidé de couper l'herbe sous le pied de ce truc pour se concentrer sur ce que les gens utilisent vraiment : le VPN, l'antivirus, la protection contre les scams et la protection d'identité. Surfshark justifie ça par une philosophie simple qui est que chaque fonctionnalité doit mériter sa place en vous protégeant. Si personne ne l'utilise, elle dégage. C'est un peu cruel, mais c'est pragmatique.

Le calendrier de disparition est assez simple puisque sur iOS et Android c'est déjà supprimé. Pour la version desktop et les extensions navigateur, vous avez jusqu'à la fin 2026 pour dire au revoir.

R.I.P.

Si vous utilisiez Surfshark Search comme moteur par défaut, il va falloir migrer. Les alternatives classiques sont DuckDuckGo , Brave Search ou Startpage . C'est dommage, parce qu'un moteur de recherche privé sans pubs et sans trackers, c'était une bonne idée. Mais face à l'hégémonie des moteurs grand public et des chatbots IA, un moteur de recherche intégré dans une app VPN, c'était un peu mission impossible.

Ce que ça dit de la stratégie de Surfshark

En vrai, ce double mouvement est très révélateur. Surfshark arrête un produit secondaire (Search) pour renforcer son cœur de métier et ajouter une fonctionnalité qui répond à un besoin immédiat et massif (la protection SMS). C'est de la consolidation intelligente et je trouve que l'échange est équitable (mais bon, j'utilisais pas trop leur search donc ...).

Le VPN reste le cœur du business. Mais Surfshark se transforme progressivement en une plateforme de sécurité multi-produits. VPN, antivirus, protection d'identité (Alert), suppression de données (Incogni) et maintenant protection anti-scam par SMS. Ils ne veulent plus être "juste" un VPN. Ils veulent être votre bouclier numérique global.

Et voilà les deux minutes que je vous avais promises, on va parler pognon. Du 17 août au 7 septembre, Surfshark lance son opération de fin d'été et le deal est simple : le plan One sur 24 mois passe au tarif du plan Starter, soit 2,49 € par mois au lieu de 2,79 €. Autrement dit, la suite complète (VPN, antivirus, bloqueur de pubs et le reste, Scam Text Protection comprise donc) vous coûte exactement le même prix que le VPN tout seul.

C'est relayé chez eux un peu partout, sur la page Deals, la page d'accueil et la grille tarifaire, et même si vous partez sur un Starter, on vous proposera de basculer sur le One au moment de payer. Bref, à ce tarif-là, prendre le plan de base n'a plus vraiment de sens, et ça garde à Surfshark sa très bonne place dans mon classement des meilleurs VPN du moment .

Si vous êtes comme moi et que vous en avez marre de recevoir trois SMS de merde par jour vous demandant de "confirmer votre identité" pour un colis que vous n'avez jamais commandé, cette fonctionnalité est une bénédiction. Surtout que ça fonctionne en arrière-plan, sans que vous ayez à devenir un expert en cybersécurité pour distinguer un vrai SMS de votre banque d'une arnaque.

Dans le doute, ne cliquez jamais sur un lien dans un SMS. Et si vous avez Surfshark One, laissez l'IA faire le tri à votre place.

=> Je profite de l'offre Surfshark avant la rentrée !

Votre identité vaut de l'or, et l'IA vient de la mettre en vente sur Le Bon Coin

Par : Korben ✨
13 août 2026 à 08:03
-- Article en partenariat avec Surfshark --

Vous croyez que votre identité vous appartient ? Pffff, noob. Qu'elle est en sécurité parce que vous avez un mot de passe compliqué et que vous ne cliquez pas sur les liens suspects ? Re pffff. Détrompez-vous. En 2024, les cybercriminels ont réussi à extorquer 12,5 milliards de dollars aux consommateurs américains, une hausse de 25% en seulement un an (bon c'est des Américains, mais quand même). Et l'IA est le principal coupable.

Oui, l'intelligence artificielle. Cette merveille qui vous aide à rédiger vos mails et à générer des images de chats cosmonautes, c'est aussi l'outil préféré des escrocs pour vous voler votre identité. Et ils sont devenus sacrément bons.

Deepfakes : votre patron vous demande de virer 25 millions

Petite mise en situation réelle (les noms ont été changés pour protéger les victimes comme ils disent à la télé). Vous êtes employé dans une boîte à Hong Kong. Vous recevez un mail du CFO basé à Londres qui vous demande de faire un virement urgent de 25 millions de dollars. Vous vous connectez à une visioconférence. Le CFO est là, vos collègues aussi. Ils discutent, ils répondent à vos questions, tout semble normal. Vous validez le virement.

Sauf que personne n'était réel (sauf vous, peut-être ... on vit dans une simulation il parait). Tous les participants étaient des deepfakes générés par IA. Des visages, des voix, des gestes ... le tout est créé à partir de vidéos publiques trouvées sur le net. La boîte a perdu 25 millions. Vous avez perdu votre job. L'IA s'en fout, elle n'a pas de sentiments.

Ce n'est pas un scénario de film. C'est arrivé en 2024. Et ce n'est qu'un exemple parmi tant d'autres. Des deepfakes d'Elon Musk qui promeuvent des arnaques crypto, des faux appels vocaux de "membres de votre famille" en détresse qui vous demandent de l'argent, des vidéos de Taylor Swift qui offrent des batteries de cuisine en échange de vos coordonnées bancaires. & co. L'IA a rendu l'imposture parfaite.

L'IA, la boite à outils de l'arnaque

Les cybercriminels utilisent l'IA à toutes les étapes du vol d'identité :

Le clonage vocal. Avec seulement quelques secondes d'audio (merci vos stories Instagram), l'IA peut reproduire votre voix à la perfection. Plus d'un quart des gens ont été ciblés par des arnaques au clonage vocal. Votre mère reçoit un appel de "vous" en larmes, vous avez besoin de 5 000€ tout de suite. Elle envoie. C'était pas vous. Bye bye votre héritage lol.

Le phishing généré par IA. Fini les mails avec des fautes d'orthographe et des traductions Google Translate. Les LLM comme ChatGPT écrivent des messages parfaitement structurés, personnalisés avec vos données scrapées sur LinkedIn, Facebook, et je ne sais quoi. 40% des emails de phishing ciblant les entreprises sont désormais générés par IA. Ils sont indétectables (pas tous, mais ça viendra assez vite).

Les documents synthétiques. Besoin d'un faux relevé bancaire, d'une fausse carte d'identité, d'un contrat bidon ? L'IA le génère en quelques secondes. Les fraudeurs créent des identités entièrement fictives (le fameux synthetic identity fraud) en mélangeant des données réelles (souvent le numéro de sécu d'un enfant ou d'un défunt) avec des infos inventées. Le crime à l'identité synthétique coûte déjà 6 milliards de dollars par an aux prêteurs américains.

Le cracking de mots de passe : PassGAN, un outil IA, a cracké 51% des mots de passe en moins d'une minute, 81% en moins d'un mois. Votre "MotDePasse123!" ne résiste même pas le temps de faire un café.

Le spyware boosté à l'IA. Les malwares espions sont devenus plus intelligents. Ils évitent la détection, ciblent les infos sensibles avec précision, et les menaces de spyware mobile ont doublé ces derniers mois. Vous cliquez sur une pub, vous installez une app, et paf, tout ce que vous tapez est enregistré et envoyé à un mec dans un bunker.

Et vous, vous faites quoi face à ça ?

Vous ne pouvez pas empêcher les deepfakes d'exister. Vous ne pouvez pas empêcher les data brokers de vendre vos infos. Mais vous pouvez limiter ce que les escrocs connaissent de vous. Et c'est là qu'un VPN comme Surfshark entre en jeu.

Pas n'importe lequel. Un VPN qui comprend que la vie privée, c'est pas juste cacher votre IP. C'est surtout réduire votre empreinte numérique globale. Pas juste un VPN, un bouclier contre le vol d'identité.

Surfshark, c'est pas qu'un tunnel chiffré. C'est une boîte à outils de privacy qui attaque le problème du vol d'identité sous plusieurs angles :

Vous devez créer un compte sur un site douteux ? Vous réservez un hôtel sur une plateforme que vous ne connaissez pas ? Alternative ID génère une identité complète (nom, prénom, adresse, email, numéro de téléphone virtuel) que vous utilisez à la place de la vôtre. Les emails arrivent dans votre vraie boîte, mais l'expéditeur ne sait pas qui vous êtes réellement. Fini les fuites de données qui mènent directement à vous.

  • Incogni : le chasseur de data brokers

Vos données traînent partout. Des centaines de sites revendent votre nom, votre adresse, votre numéro, votre historique d'achats. Incogni, inclus dans le pack Surfshark One+, contacte automatiquement ces agrégateurs de données et demande la suppression de vos infos. Vous n'avez rien à faire. C'est comme avoir un avocat de la privacy qui travaille 24/7 pour vous.

  • CleanWeb : bloquer les trackers avant qu'ils ne vous profilent

Chaque site que vous visitez vous traque. Chaque pub vous profile. CleanWeb bloque les trackers, les pubs et les malwares au niveau DNS. Moins de données collectées = moins de matière première pour les IA des escrocs. C'est simple.

  • Chiffrement post-quantique : parce que demain, c'est maintenant

Surfshark a intégré le chiffrement post-quantique dans son protocole Dausos. Pourquoi ? Parce que dans quelques années, les ordinateurs quantiques pourront casser les chiffrements actuels comme du verre. Surfshark s'y prépare déjà. Vos données d'aujourd'hui ne seront pas déchiffrables demain. C'est de la vision. Ou de la paranoïa. Les deux se valent en cybersécurité.

  • Le VPN de base : cacher votre IP, cacher votre localisation

Le cœur du métier. Votre vraie IP est masquée, votre trafic est chiffré en AES-256-GCM, votre FAI ne sait pas ce que vous faites. Sur un WiFi public, dans un hôtel, à l'aéroport, là où les attaques sont les plus fréquentes, vous êtes protégé. Même si un mec sniff le réseau, il ne verra que du chiffré.

  • Surfshark Nexus : changer d'IP toutes les 5 minutes

Avec Rotating IP, votre adresse change automatiquement toutes les 5 minutes sans coupure. Les sites ne peuvent pas vous tracker à long terme. Les data brokers ne peuvent pas corréler vos sessions. C'est comme changer de costume toutes les 5 minutes dans une foule.

  • Antiscam Hub : tous les outils anti-arnaque dans le même écran

C'est la nouveauté maison, sortie en mai dernier. Au lieu d'aller pêcher chaque fonction dans un recoin différent de l'application, tout est réuni au même endroit : email masqué, numéro de téléphone alternatif, surveillance du dark web qui vous prévient quand vos données fuitent, blocage des sites malveillants et couverture en cas de vol d'identité. Sur le seul mois écoulé, Surfshark dit avoir bloqué près de 1,2 million de nouveaux sites de phishing et de malwares. Le Hub est encore en test sur iOS, les autres plateformes suivront.

Les chiffres qui font peur

  • Plus de 40% de la fraude dans le secteur financier est désormais pilotée par l'IA.
  • 60% des consommateurs ont vu un deepfake entre 2023 et 2024.
  • 48% des Américains estiment que l'IA les a rendus moins capables de repérer les arnaques.
  • 1 deepfake sur 15 tentatives de fraude dans le secteur financier, une augmentation de 2 100% depuis l'adoption généralisée de l'IA générative.
  • 76% d'augmentation des attaques de prise de contrôle de compte, 105% pour les fraudes de prise de contrôle de ligne téléphonique.

L'IA a transformé le vol d'identité en industrie. Ce n'est plus le petit escroc dans son garage. Ce sont des organisations structurées, avec des outils IA à la pointe, qui opèrent à l'échelle mondiale.

Je répète pour ceux du fond : vous ne pouvez pas arrêter l'IA. Vous ne pouvez pas arrêter les deepfakes. Vous ne pouvez pas empêcher les data brokers de vendre vos infos. Mais vous pouvez réduire votre surface d'attaque. Méfiez-vous de l'appel de votre "mère" qui vous demande de l'argent. Comme ça même si c'est vrai, vous avez une bonne raison de refuser et de garder votre argent (rooooh faites pas ça, faut toujours aider sa maman hein).

Un VPN, avec ses fonctionnalités de privacy avancées ne vous rend pas invincible. Mais il rend la vie des escrocs bien plus compliquée. Et, en 2026 et au-delà, chaque couche de protection compte. Votre identité est votre bien le plus précieux. Ne la laissez pas finir sur un dark web market, vendue au prix d'un sandwich. Surtout que vous pouvez vous protéger pour moins cher que ce sandwich, moins de 3€/mois TTC (80.63€ au total pour 2 ans + 3 mois offerts + 1 semaine d'essai gratuit).

Économisez gros sur Surfshark aujourd'hui !

N'hésitez pas à jeter un œil sur mon comparateur des meilleurs VPN du moment ;)

Test du GL.iNet Brume 3 (GL-MT5000)

Par : MilesTEG
13 août 2026 à 07:00
test GL MT5000 - Test du GL.iNet Brume 3 (GL-MT5000)
mt5000 2 e1785966656127 - Test du GL.iNet Brume 3 (GL-MT5000)
Image GL.iNet

Après avoir testé le puissant Flint 2, nous restons aujourd’hui chez GL.iNet mais avec un changement radical de format. Place au Brume 3 (GL-MT5000), une passerelle de sécurité et routeur de poche qui fait un choix audacieux : se passer totalement de Wi-Fi.

Actuellement installé, depuis 8 mois environ, comme routeur principal sur mon infrastructure, ce petit boîtier promet de concentrer toute la puissance de routage et de chiffrement VPN dans un format lilliputien. Tient-il toutes ses promesses au quotidien ? C’est ce que nous allons voir.


De bêta-testeur à routeur principal : les coulisses de mon installation

Pour la petite histoire, j’ai eu l’opportunité de participer à une sélection de profils pour devenir bêta-testeur de ce Brume 3, et mon profil a été retenu. Reçu début décembre 2025, l’appareil est arrivé accompagné d’une feuille de route bien précise : une liste d’éléments à éprouver scrupuleusement, consignée dans un fichier Excel à remplir et à renvoyer aux équipes de développement de GL.iNet.

Au départ, l’intégration de ce petit routeur dans mon architecture réseau m’a laissé perplexe. Mon installation était déjà bien rôdée autour du Flint 2, qui était caché dans un caisson du meuble TV dans mon salon, pour gérer à la fois le routage et le Wi-Fi. Cette configuration m’imposait d’ailleurs une petite gymnastique de câblage : deux câbles Ethernet devaient faire l’aller-retour entre mon salon et mon sous-sol (où arrive ma box opérateur). Le premier remontait le flux Internet vers le Flint 2, tandis que le second redescendait le réseau filtré vers mon switch 2.5G principal, chargé d’arroser les NAS, les mini-PC Geekom et les prises des chambres et bureaux.

L’arrivée du Brume 3 a bousculé cette routine. Taillé pour le routage pur et nativement pensé pour le VPN, ce petit boîtier méritait logiquement de prendre la place de tête de réseau. J’ai donc sauté le pas : le Brume 3 a pris ses quartiers au sous-sol pour piloter l’infrastructure, tandis que le Flint 2 a été rétrogradé au rôle de simple point d’accès Wi-Fi (récemment installé dans mon bureau après changement de meuble TV, WAF non compatible). Ce jeu de chaises musicales m’a permis d’optimiser mon câblage dans le salon : j’ai ainsi libéré un câble réseau pour relier ma box TV directement à la Bbox du sous-sol, le second restant dédié à mon Apple TV. En clair, j’allie désormais le meilleur des deux mondes : la puissance de routage et du VPN pour le Brume 3, et la couverture Wi-Fi pour le Flint 2.


Le matériel : Un concentré de puissance sous le capot

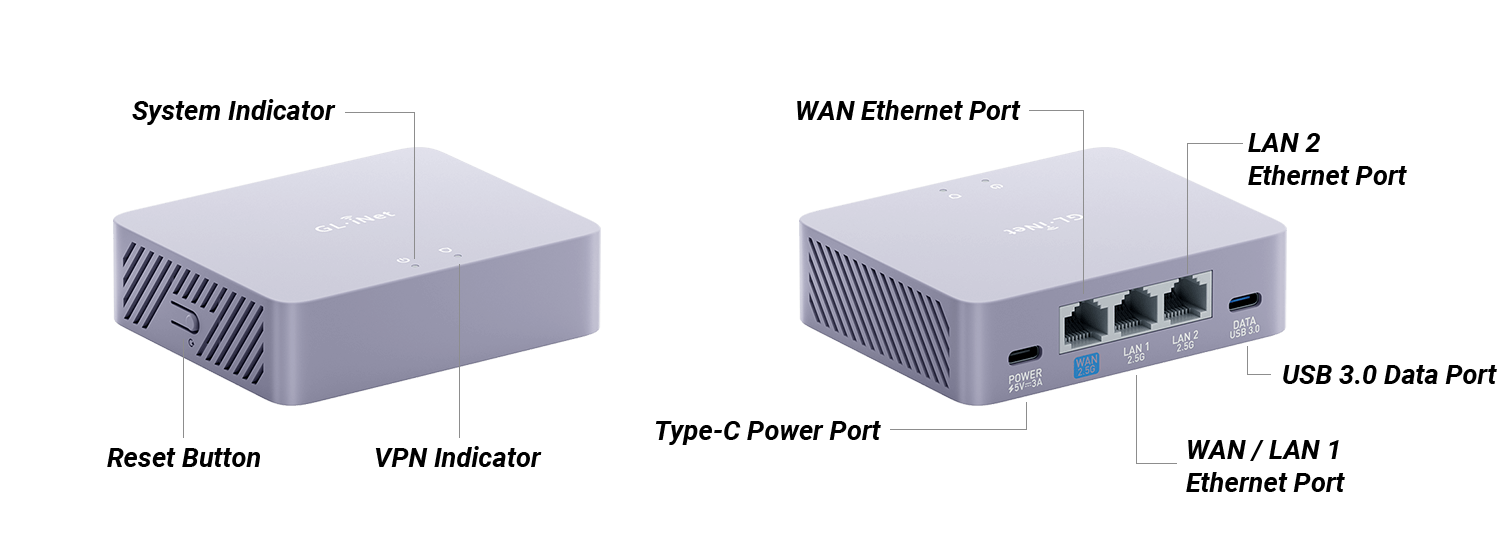
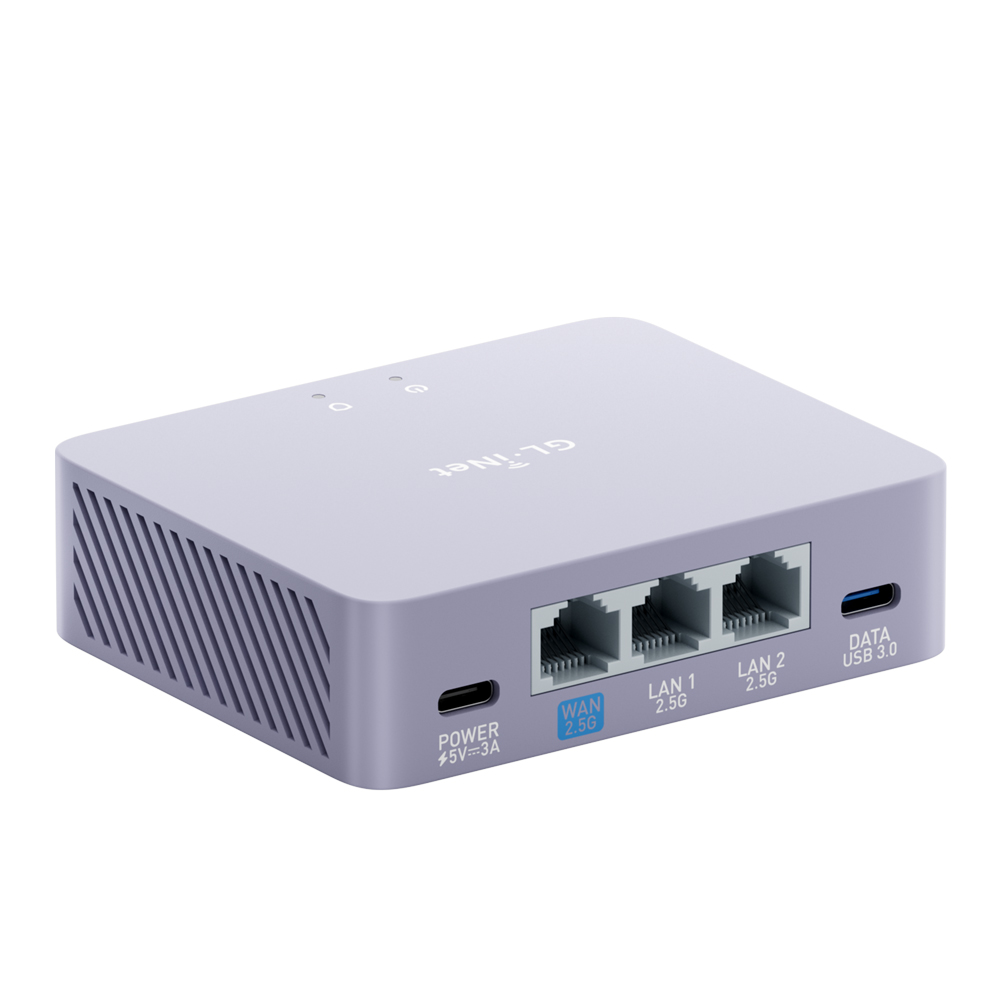
Si le Flint 2 impressionnait par ses antennes et son volume, le Brume 3 (GL-MT5000) surprend par l’extrême inverse. C’est un boîtier compact, léger, discret, conçu pour se faire oublier dans une baie réseau ou s’isoler derrière une box opérateur avec ses petites dimensions de : 75 x 92 x 25 mm. Et pour seulement une masse de 148 g, ce routeur format mini peut se transporter facilement en voyage pour bénéficier du client VPN intégré ou pour partager une connexion mobile en filaire sur plusieurs ordinateurs.

Ayant eu la chance de participer au programme de bêta-test de l’appareil, j’avais initialement noté quelques petits défauts de jeunesse sur les finitions du boîtier. Force est de constater que GL.iNet est une marque à l’écoute de sa communauté : sur la version commerciale finale, le marquage des ports USB-C est désormais parfaitement lisible et la luminosité de la LED a été ajustée pour ne pas transformer votre bureau en boîte de nuit.

Côté caractéristiques techniques, le Brume 3 ne fait pas semblant et s’intègre parfaitement dans une topologie réseau moderne en 2,5 Gb/s pour maximiser les débits filaires. Il embarque :

  • Processeur : MediaTek, Quad-core @2.0GHz (il s’agit d’un SoC performant capable d’encaisser le routage et surtout le chiffrement lourd).
  • Mémoire : 1 Go de DDR4 et un eMMC de 8 Go. C’est une configuration solide en RAM (bien qu’un peu léger en quantié de RAM) et en stockage Flash pour faire tourner l’OS maison et ajouter des packages.
mt5000 interface 1 - Test du GL.iNet Brume 3 (GL-MT5000)
Image GL.iNet
  • Connectique :
    • 1 x port ethernet WAN en 2,5 Gb/s
    • 2 x ports Ethernet LAN en 2,5 Gb/s également (dont un qui peut servir en WAN supplémentaire)
    • 1 x port USB 3.0 Type-C
    • 1 x port USB Type-C d’alimentation (uniquelent) en 5V/3A
    • 1 x bouton reset

Ce brume 3 possèdes des ports à la hauteur de nos exigences actuelles (bien qu’un port LAN ou deux supplémentaires n’auraient pas été de refus), complétés par un port USB indispensable pour y coupler une clé 4G/5G en backup, ou encore y brancher un smarphone pour faire du thethering (partage de connexion), ou enfin pour y brancher un périphérique de stockage USB (clé USB, disque-dur USB…).


Contenu du colis

  • 1 x Brume 3 (GL-MT5000)
  • 1 x Adaptateur secteur
  • 1 x Câble Ethernet
  • 1 x Manuel d’utilisation
  • 1 x Carte de remerciement
  • 1 x Convertisseur (selon le pays de livraison)


IMG 5983 - Test du GL.iNet Brume 3 (GL-MT5000) IMG 5986 - Test du GL.iNet Brume 3 (GL-MT5000) IMG 5984 - Test du GL.iNet Brume 3 (GL-MT5000) IMG 5985 - Test du GL.iNet Brume 3 (GL-MT5000)

Installation et premier démarrage

Fidèle à la réputation de la marque, la mise en route est un modèle du genre. On branche l’alimentation (via USB-C), on s’y connecte en filaire, et l’assistant nous guide à travers les premières étapes indispensables :

  • Choix de la langue et définition du mot de passe administrateur.
  • Détection et configuration de l’accès Internet (DHCP, PPPoE ou IP fixe).
  • Mise à jour immédiate du firmware (une étape essentielle pour la sécurité).

Il existe au besoin un guide d’utilisation et de configuration disponible sur le site de GL.iNet.


Le système d’exploitation et les fonctionnalités

L’interface logicielle de GL.iNet, propulsée ici par une version stable et récente du firmware v4.9.0 (disponible depuis le 27 juillet 2026, loin de la version v4.8.4beta2 de mes premiers essais en décembre 2025), reste un modèle du genre pour concilier simplicité et fonctionnalités avancées.

Pour télécharger la dernière version du firmare manuellement plutôt que de laisser le routeur le faire, il faut aller sur le centre de téléchargement de GL.iNet (lien pour le Brume3).

L’interface GL.iNet

Le tableau de bord offre une vue claire sur l’état du réseau et des clients, il est très similaire à celui du Flint2 que j’ai testé il y a presque deux ans maintenant.

Voici quelques captures d’écrans de cette interface de gestion :

1 Internet - Test du GL.iNet Brume 3 (GL-MT5000) 2 Clients - Test du GL.iNet Brume 3 (GL-MT5000) 3 Goodcloud - Test du GL.iNet Brume 3 (GL-MT5000) 4 VPN Wireguard Server - Test du GL.iNet Brume 3 (GL-MT5000) 5 Network Ethernet Ports - Test du GL.iNet Brume 3 (GL-MT5000) 5 Network Multi WAN - Test du GL.iNet Brume 3 (GL-MT5000) 6 Flow Control DPI - Test du GL.iNet Brume 3 (GL-MT5000) 7 Security Port Forwarding - Test du GL.iNet Brume 3 (GL-MT5000) 9 System Overview - Test du GL.iNet Brume 3 (GL-MT5000) 8 Applications AdGuardHome - Test du GL.iNet Brume 3 (GL-MT5000) 9 System Advanced Settings - Test du GL.iNet Brume 3 (GL-MT5000) 10 LUCi Page daccueil - Test du GL.iNet Brume 3 (GL-MT5000) 10 LUCi Status - Test du GL.iNet Brume 3 (GL-MT5000)

La gestion des flux : le DPI (Deep Packet Inspection)

Une nouvelle fonctionnalité introduite dans la version 4.8.4 bêta du firmware du Brume3 est la gestion des flux via le DPI (Deep Packet Inspection) avec filtrage de contenu, ainsi que la QoS (Quality of Service) et le SQM (Smart Queue Management). Le contrôle parental, quant à lui, est arrivé avec la version 4.9.

Cette nouvelle fonctionnalité avait suscité quelques craintes lors de la bêta car le DPI (Deep Packet Inspection), qui affichait initialement des mentions de « Free Trial » ou de licence à obtenir. Rassurez-vous, il n’en est rien. Cette brique d’analyse réseau est aujourd’hui totalement gratuite et disponible sans surcoût. Il est bon de noter que cette fonctionnalité est encore en version bêta et donc toujours en développement.

Techniquement, cette fonctionnalité s’appuie sur le moteur tiers Netify (nDPI) (voir la documentation à ce sujet). Ce dernier utilisant un modèle de double licence (commerciale et open-source), cela explique les lignes de code et les mentions de licence qui s’étaient glissées dans l’interface de test. C’est désormais de l’histoire ancienne, et l’outil s’avère redoutable pour identifier précisément la nature du trafic qui transite sur votre réseau.

Les fonctionnalités suivantes sont disponible à la configuration :

6 Flow Control SQM - Test du GL.iNet Brume 3 (GL-MT5000) 6 Flow Control QoS - Test du GL.iNet Brume 3 (GL-MT5000) 6 Flow Control Parental Control - Test du GL.iNet Brume 3 (GL-MT5000) 6 Flow Control Data Statistics - Test du GL.iNet Brume 3 (GL-MT5000) 6 Flow Control Content Filter - Test du GL.iNet Brume 3 (GL-MT5000) 6 Flow Control DPI - Test du GL.iNet Brume 3 (GL-MT5000)

AdGuard Home intégré

Comme sur les grands modèles, l’intégration native d’AdGuard Home (AdGH) permet de bloquer les publicités, les trackers et les domaines malveillants directement à la racine du réseau, sans installer la moindre extension sur vos appareils. (Ayant une instance dans un LXC dédié, j’ai activé l’application sur le routeur pour faire les captures.)

8 Applications AdGuardHome Activee - Test du GL.iNet Brume 3 (GL-MT5000) 8 Applications AdGuardHome Advanced Settings - Test du GL.iNet Brume 3 (GL-MT5000)

Les autres applications préinstallées

D’autres applications sont préinstallées avec le firwmare GL.iNet :

8 Application DNS Dynamique - Test du GL.iNet Brume 3 (GL-MT5000) 8 Application Stockage Reseau - Test du GL.iNet Brume 3 (GL-MT5000) 8 Application Tailscale - Test du GL.iNet Brume 3 (GL-MT5000) 8 Application Tor - Test du GL.iNet Brume 3 (GL-MT5000) 8 Application ZeroTier - Test du GL.iNet Brume 3 (GL-MT5000)

OpenWRT (LuCI) dans l’ombre

Pour les utilisateurs avancés, un simple clic permet de basculer sur l’interface LuCI classique d’OpenWRT (après l’avoir installé via un clic également). C’est ici que l’on peut configurer des règles de pare-feu complexes, des VLANs ou installer des paquets supplémentaires via opkg (la version d’Openwrt 21 sur laquelle est basée le firmware GL.iNet est vieille et est encore avec le gestionnaire de paquet opkg, c’est probablement le seul reproche que je ferais sur ce routeur).


Serveur et Client VPN : Le gros point fort

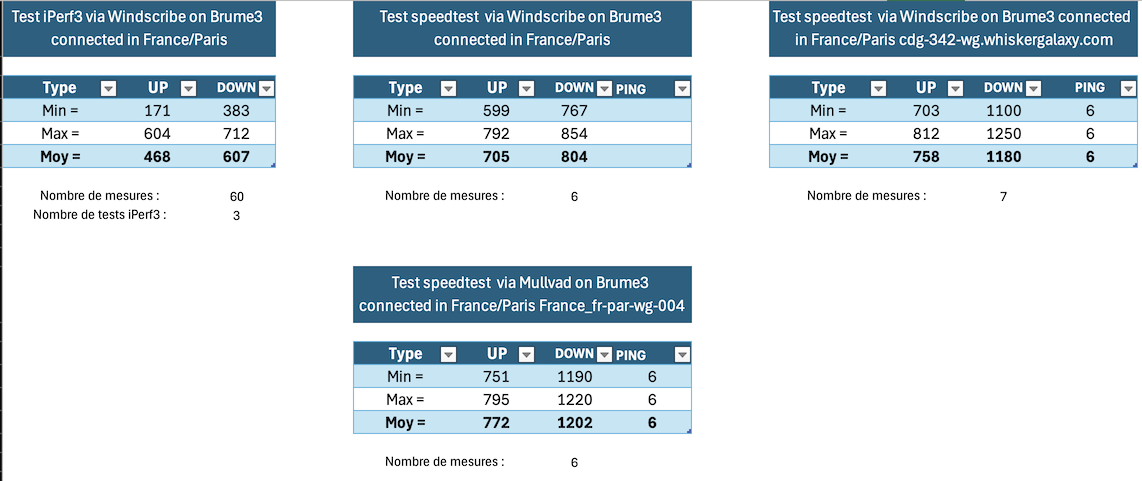
C’est précisément sur ce terrain que le Brume 3 (GL-MT5000) était attendu au tournant, d’autant plus en position de routeur principal sur une infrastructure 2,5 Gb/s. Les tests de performance brute en situation réelle avec des fournisseurs comme Windscribe et Mullvad sous le protocole WireGuard confirment la puissance de la machine.

  • Mode Client VPN : Le processeur encaisse le chiffrement WireGuard sans sourciller, permettant d’exploiter d’excellents débits sans saturer le CPU du routeur. Grâce aux politiques de routage, vous décidez à la carte quelles machines (comme votre NAS ou votre PC principal) passent par le tunnel chiffré de Mullvad ou Windscribe, et lesquelles sortent en direct sur votre connexion classique.

Voici quelques résultats (benchmarks) fait lors de la phase de beta-test (via mon Macbook Air M2 avec un adaptateur USB-TJ45 Asustor AS-U2.5G2) :

Brume3 Wireguard Benckmarks e1786287729282 - Test du GL.iNet Brume 3 (GL-MT5000) Ces résultats sont vraiment très bons compte tenu que ma connexion internet est à 2000 Mbps en téléchargement et 900 Mbps en envoi.

  • Mode Serveur VPN : Idéal pour configurer un accès distant sécurisé vers votre domicile. Même à l’extérieur, vous vous connectez en WireGuard sur le Brume 3 et vous accédez à vos services locaux à pleine vitesse. Je n’ai pas pu réaliser de benchmarks car je n’ai jamais pu avoir une connexion en dehors de chez moi assez rapide pour que le test ait une vraie valeur. Mais en ce qui me concerne, j’utilise quasi quotidiennement la connexion wireguard sur mon brume3, surtout en 4G/5G. J’ai également le serveur OpenVPN en secours.


Performances et Consommation électrique

N’ayant pas de Wi-Fi à tester, l’accent a été mis sur les capacités de routage pur et la tenue en charge des tunnels chiffrés.

  • Débits et Stabilité : En routage classique, le Brume 3 sature les liaisons sans ciller. Lors des transferts intensifs à travers le tunnel WireGuard, le processeur encaisse la charge sans montrer de signes de faiblesse ni provoquer de latence sur le reste du réseau.
  • Consommation et Température : Le boîtier chauffe modérément en charge intensive. Côté consommation, elle reste dérisoire par rapport à un routeur classique ou un mini-PC, ce qui en fait un excellent candidat pour tourner H24 sans impacter la facture d’électricité.
Test du GL.iNet Brume 3 (GL-MT5000)
Pour conclure
Le GL.iNet Brume 3 est une belle surprise. En reprenant les atouts du Flint 2 côté logiciel et optimisation VPN, mais dans un format ultra-compact et sans module Wi-Fi, GL.iNet livre un produit redoutable. Utilisé comme routeur principal, il se révèle être une passerelle de sécurité fiable, performante et très agile pour centraliser la gestion de serveurs et clients VPN, à condition de ne pas avoir besoin du Wi-Fi ou de disposer d’un point d’accès dédié. Le Brume3 reste en tête de mon réseau et fonctionne à merveille. J’en suis vraiment satisfait.
Desgin
10
Focntionnalités
10
Performances
10
Caractéristiques techniques
10
Version d'OpenWrt
6
Performances WireGuard excellentes (validées sur Mullvad et Windscribe)
Connectique adaptée aux réseaux 2.5GbE
Fonctionnalité DPI (Netify) puissante et finalement 100% gratuite
Une marque à l’écoute qui a corrigé les défauts matériels de la bêta (LED, marquages USB-C)
Interface stable, accessible et puissance d’OpenWRT en arrière-plan
Absence de Wi-Fi intégré (un choix assumé, mais à rappeler selon vos besoins)
Le moteur DPI peut demander un temps d’adaptation pour en exploiter toutes les finesses
La version un peu vieille d'Openwrt
Peut-être manque-t-il un ou deux port réseau.
9.2
Notation

UniFi Travel Router (UTR) – SIX MONTHS LATER…

Par : Rob Andrews
24 juillet 2026 à 18:00
UniFi Travel Router UTR 6 Months Later Review When the UniFi Travel Router, or UTR, first arrived around 6 months ago, it was Ubiquiti’s first proper attempt at a dedicated travel router. It was a small, USB-C powered device designed to sit between your devices and whatever internet connection was available at the time, whether […]
❌
❌