 Connexion
Microsoft sets end-of-2029 deadline for Edge IE mode


 Mozilla déploie Firefox 156 avec un lecteur PDF plus rapide, un décodage H.264 matériel sur Windows ARM64 et une nouvelle option de démarrage automatique sur macOS. Plusieurs failles de sécurité importantes sont également corrigées.
Cet article Firefox 156 accélère fortement les PDF et booste les performances sur Windows ARM a été publié en premier par GinjFo.


Panique chez les gamers, les communautés en ligne et les travailleurs du Web : Discord subit actuellement une panne d'ampleur et c'est mondial.
WordPress.org analyse désormais chaque mise à jour de plugin par IA et bloque automatiquement les versions à risque, après une porte dérobée stoppée en juillet.
Le post WordPress : les mises à jour de plugins jugées à risque désormais bloquées grâce à l’IA ! a été publié sur IT-Connect.
Quels films et séries ont été tournés près de chez vous ? Movie Scene Map rassemble près de 19 000 lieux de tournage sur une carte interactive, à explorer par œuvre, par ville ou simplement autour de soi.
Roblox prépare une petite révolution pour sa plateforme. D’ici la fin de 2026, certains jeux pourront être lancés directement depuis un navigateur sans installer l’application. Et à partir de 2027, certains pourront même fonctionner hors ligne. Une évolution qui pourrait changer la manière dont on accède aux nombreux jeux de la plateforme.


Si vous avez un site chez un hébergeur qui fait du mutualisé, il y a de bonnes chances que votre machine tourne sous cPanel. Et si je viens vous prendre la tête avec ça, c'est parce qu'il y a 2 jours, l'éditeur a publié un correctif pour une faille assez grave qui permet à un simple client du serveur d'en prendre le contrôle complet.
Le problème c'est une injection SQL dans EmailTrack, la fonction qui suit les statistiques d'envoi de mail. Un titulaire de compte authentifié, à condition d'avoir des droits liés au mail, peut ainsi s'en servir pour écrire les fichiers qu'il veut sur le serveur. Et de là, vous l'aurez compris, exécuter du code en tant que root...
Bref, le lendemain de cette alerte, la CVE-2026-67401 est sortie avec sa note : 9,9 sur 10 ! C'est quasiment un perfect et ce qui fait grimper le score aussi haut, ce n'est ni la difficulté de l'attaque, jugée faible, ni les privilèges nécessaires, faibles eux aussi mais c'est que les dégâts débordent largement du compte par lequel on est entré.
Et c'est ça qui change tout par rapport à une faille web classique. L'attaquant n'a rien à forcer depuis Internet, il lui suffit de s'inscrire chez l'hébergeur et de demander une adresse mail comme tout le monde. Ensuite, il ne choisit pas vraiment sa victime, mais embarque juste tous les sites qui vivent sur le serveur où il a atterri.
Bon, maintenant la partie moins drôle c'est que la CISA n'a encore relevé aucune exploitation, alors que pourtant, un chercheur a mis en ligne le même jour une preuve de concept en Python qui fait tout le taf d'exploitation de A à Z, du compte client jusqu'au root.
Son auteur précise qu'il ne l'a pas essayée sur une vraie cible et qu'il l'a développée à partir des informations dispo publiquement. Mais reste que la marche à suivre est désormais publique.
Rassurez-vous quand même, sur une configuration d'origine, il n'y a rien à faire puisque cPanel applique de lui-même, toutes les heures et via une tâche cron, les mises à jour de sécurité disponibles pour la version majeure en cours.
Sauf si l'admin a figé la version lui-même et n'a pas fait la mise à jour. Dans ce cas-là, ça devient craignos.
Donc si vous êtes chez un mutualisé, demandez vite à votre hébergeur le numéro de build exact de ses machines et comparez-le à la liste plus haut. S'il vous répond une version en 118 ou en 126, il n'y a malheureusement pas de build corrigé dispo pour lui. Il sera donc obligé de faire un upgrade rapidement !
Source : l'advisory de cPanel , la fiche CVE-2026-67401 et The Hacker News .

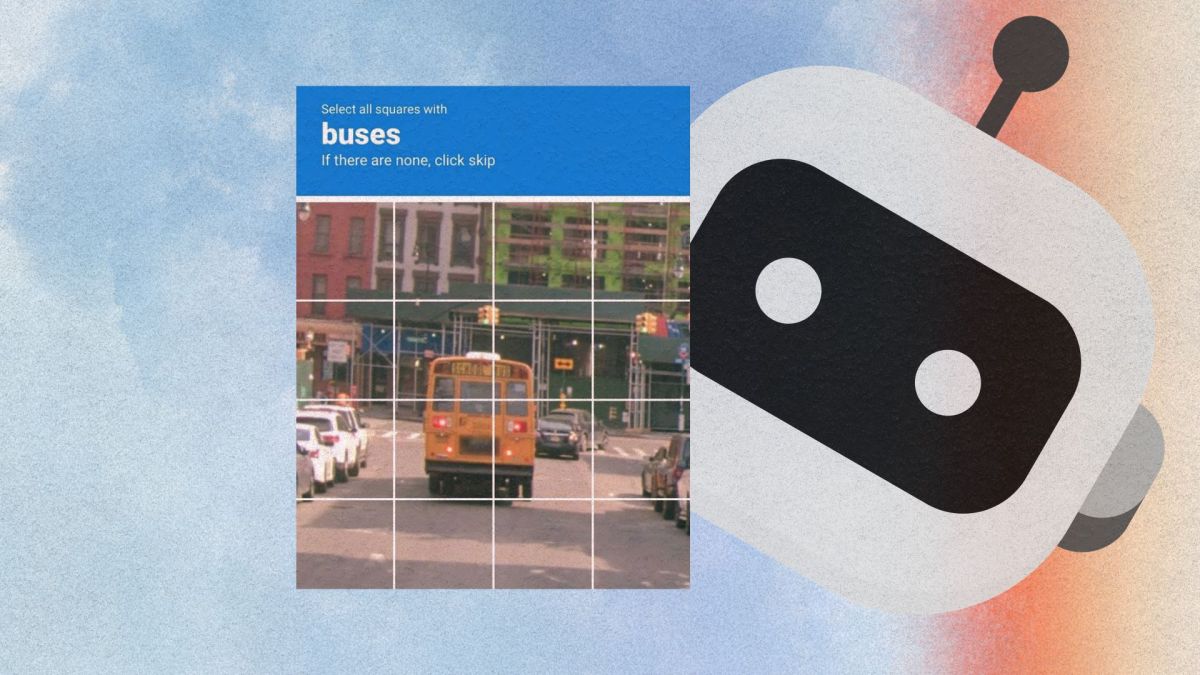
Un ingénieur d'OpenAI affirme que GPT-6 Astra a terminé « I'm Not a Robot », le jeu de captchas de neal.fun. Soit une machine qui réussit haut la main un test inventé pour démasquer les machines.
Mullvad arrêtera ses serveurs publics DoH (DNS-over-HTTPS) le 2 novembre 2026 et soutiendra Quad9 à la place. Voici qui est concerné et comment migrer.
Le post Vous utilisez les serveurs DNS de Mullvad ? Ils s’arrêteront le 2 novembre 2026 a été publié sur IT-Connect.
