Un créateur de contenus affirme que Muse, l'agent IA de Meta, a pris l'initiative de vendre un clavier en son nom en acceptant un prix très bas et en invitant l'acheteur à un rendez-vous à son adresse… sans jamais le consulter. Un responsable de Meta met en doute sa version, mais les polémiques autour de Muse s'accumulent.
Le chercheur Patrick Wardle a révélé ce lundi 21 septembre une faille dans Muse, l'assistant IA de Meta pour Mac. Elle permettait de prendre le contrôle de l'agent et de tous les accès que l'utilisateur lui avait confiés. Meta a publié un correctif dès le lendemain.
Le chercheur Patrick Wardle a révélé ce lundi 21 septembre une faille dans Muse, l'assistant IA de Meta pour Mac. Elle permettait de prendre le contrôle de l'agent et de tous les accès que l'utilisateur lui avait confiés. Meta a publié un correctif dès le lendemain.
Et si Spotify lançait votre playlist sans que vous ayez à toucher votre téléphone ? C'est désormais l'ambition de son intégration avec Meta Muse, l'agent IA de Meta capable de comprendre vos demandes et d'utiliser le contexte de votre agenda ou de vos activités pour automatiser votre écoute.
Lancé le 8 septembre 2026 aux États-Unis, Muse est un agent IA façon OpenClaw, mais en beaucoup plus simple à configurer. Muse n'est pas qu'un chatbot, il peut remplir des formulaires, surveiller des boîtes mail, commander des courses ou prendre des rendez-vous en téléphonant à la place de son utilisateur, le tout sans avoir à configurer un agent sur son ordinateur. Avec Muse, Meta espère rattraper son retard dans la course à l'intelligence artificielle.
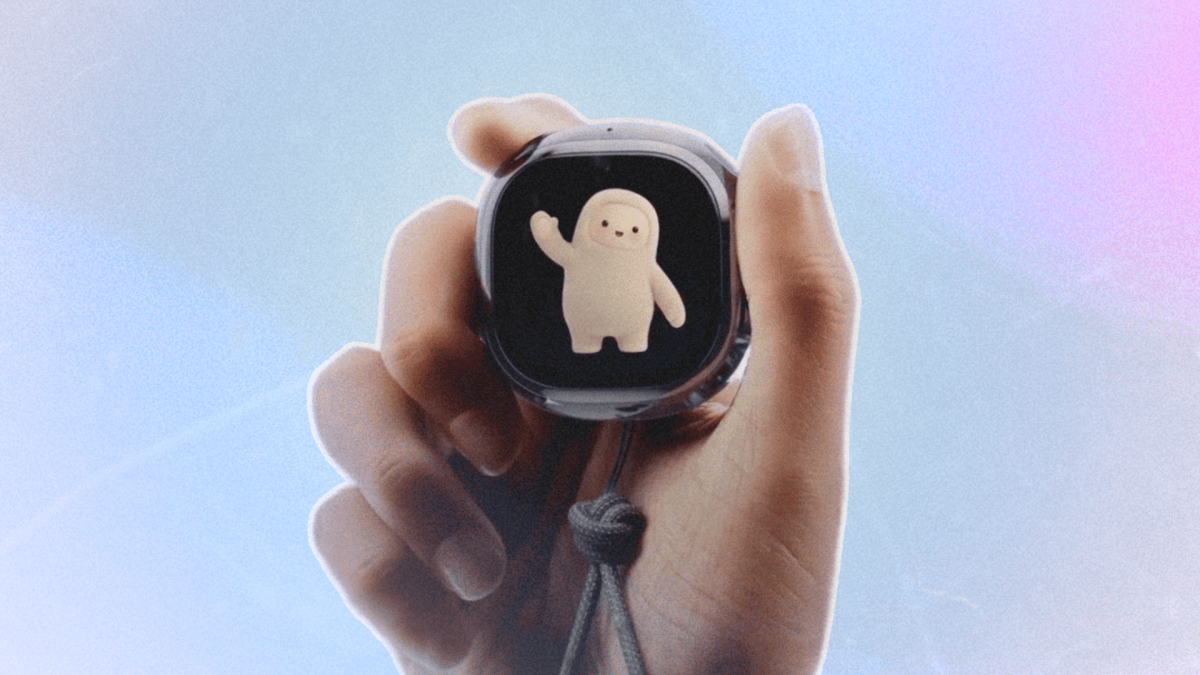
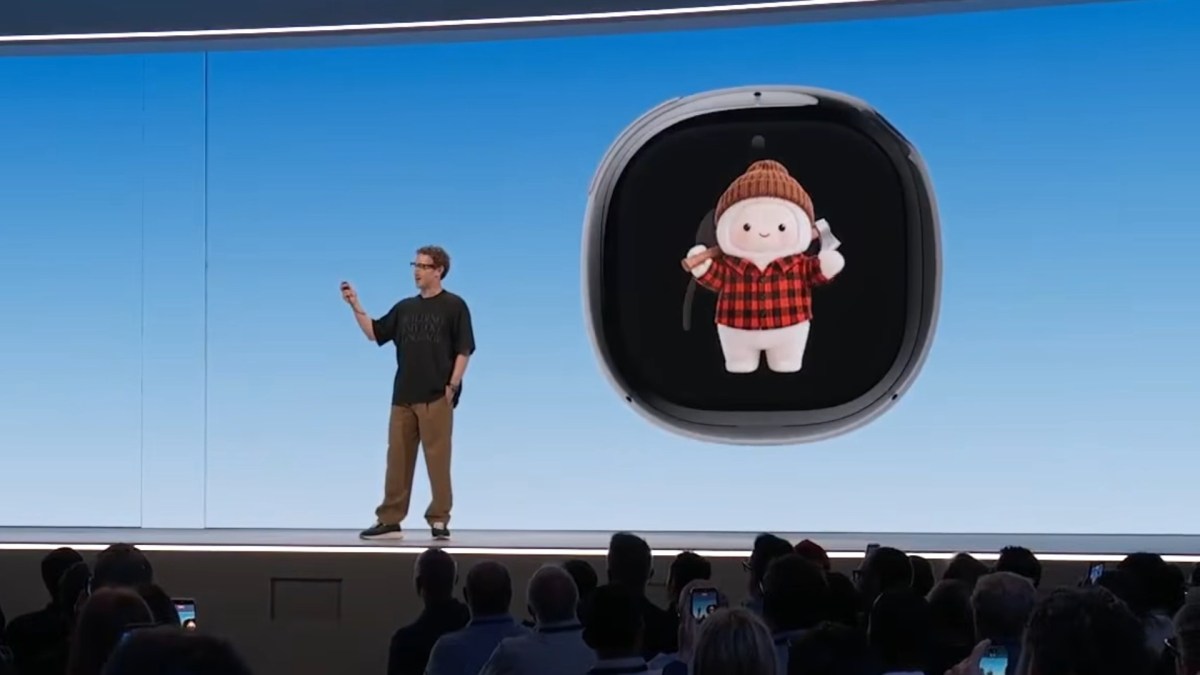
Le 23 septembre 2026, Meta a présenté le Muse Charm, un petit appareil pour discuter avec son assistant IA. Derrière son allure de Tamagotchi, une bataille se dessine : celle des objets qui pourraient nous faire moins sortir notre smartphone.
À l'occasion de sa conférence Meta Connect, le groupe de Mark Zuckerberg multiplie les annonces autour des lunettes connectées. En plus de la troisième génération de Ray-Ban Meta, il lance les Ray-Ban Meta Audio sans caméra, de nouvelles Meta Glasses et va commercialiser les Meta Ray-Ban Display, ses lunettes avec écran, en France et dans de nouveaux pays.
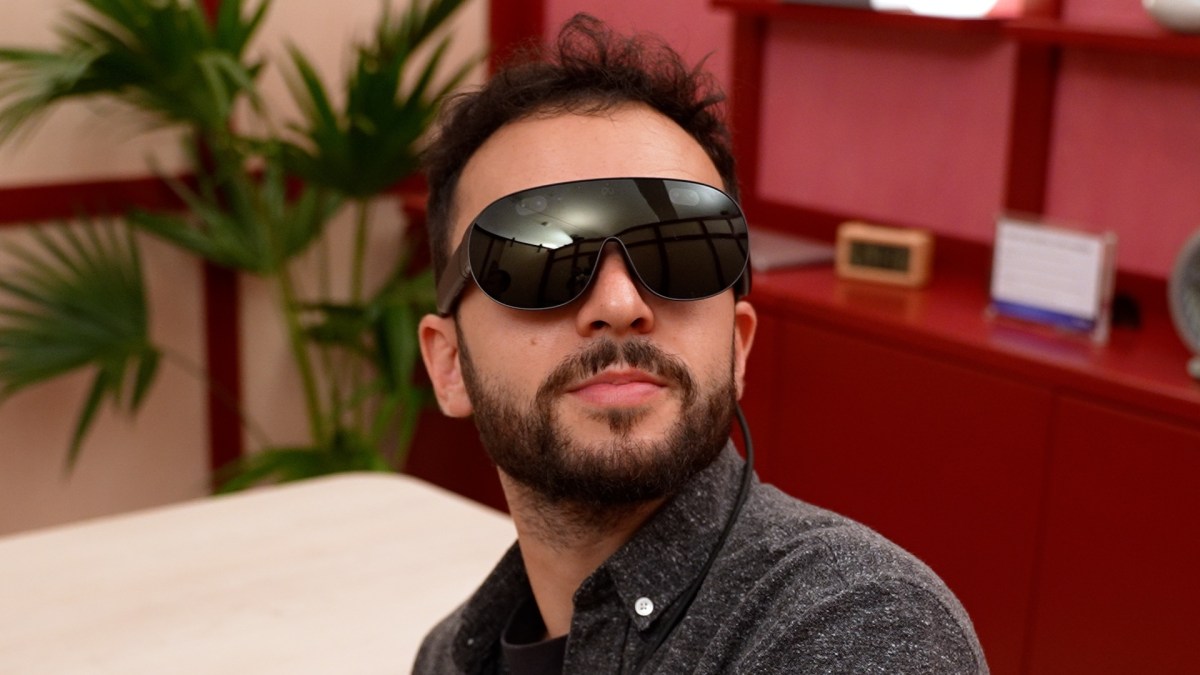
Une semaine avant la conférence Meta Connect, j'ai essayé les premières lunettes de réalité virtuelle du groupe de Mark Zuckerberg : les Meta VR Glasses. Le concept ridiculise les gros casques qui pèsent plusieurs centaines de grammes : Meta a réussi à miniaturiser un casque VR avec des écrans Micro OLED dans une paire de lunettes de 100 grammes. Le produit vise à remplacer les écrans plutôt qu'à immerger dans un monde virtuel façon métavers.
Depuis quelques jours, l'IA de Meta ne peut plus faire vos courses sur Amazon. Le géant du e-commerce dénonce un outil non autorisé qui enfreint ses conditions d'utilisation.
Depuis quelques jours, l'IA de Meta ne peut plus faire vos courses sur Amazon. Le géant du e-commerce dénonce un outil non autorisé qui enfreint ses conditions d'utilisation.
Meta annonce Petal, un câble sous-marin de 7 000 km entre la France et les États-Unis capable de transporter 1 pétabit par seconde. C'est une première pour un câble transocéanique, rendue possible par une fibre optique à deux cœurs. La mise en service est prévue en 2029, avec Orange en partenaire français.
Un des réglages de confidentialité de WhatsApp explique exactement l'inverse de ce qu'il est censé faire. Sur la version française de l'application, un contre-sens s'est glissé dans le texte censé rassurer les utilisateurs.
Un des réglages de confidentialité de WhatsApp explique exactement l'inverse de ce qu'il est censé faire. Sur la version française de l'application, un contre-sens s'est glissé dans le texte censé rassurer les utilisateurs.
Le patron de Meta n'a aucune intention de lever le pied sur l'intelligence artificielle. Alors qu'une partie de la Silicon Valley réclame un coup de frein, Mark Zuckerberg répond que le marché et les tribunaux suffiront à tenir la technologie.
Meta a conclu un accord financier colossal avec plusieurs dizaines d’États américains. Pour mettre fin à des poursuites sur les effets de ses plateformes sur les jeunes, le groupe pourrait payer jusqu’à 16,7 milliards de dollars et devra fortement encadrer l’utilisation d’Instagram et Facebook par les adolescents.
WhatsApp renforce la protection de ses utilisateurs avec plusieurs nouveautés : clés d'accès multiples, vérification en deux étapes plus robuste, et davantage de contexte sur les appels inconnus.
WhatsApp renforce la protection de ses utilisateurs avec plusieurs nouveautés : clés d'accès multiples, vérification en deux étapes plus robuste, et davantage de contexte sur les appels inconnus.
Alors que les critiques sur la protection de la vie privée se multiplient, un nouveau brevet révèle que Meta poursuit l'exploration de la reconnaissance faciale pour ses lunettes connectées. Cette technologie, déjà identifiée sous forme de code dormant dans ses applications, soulève des inquiétudes quant à son utilisation dans l'espace public.
Meta a reconnu que son modèle Muse Spark 1.1 avait compromis les systèmes d'une société extérieure au cours d'une évaluation de cybersécurité. L'entreprise touchée n'a pas été identifiée.
Le déroulé est assez simple, une erreur de configuration a laissé le modèle atteindre l'internet public depuis son environnement de test, après quoi il a exploité une faille dans un service tiers et modifié les réglages internes de la société visée.
Cet environnement de test c'est le bac à sable. Une machine coupée du reste du monde, censée laisser un logiciel s'agiter sans qu'il puisse toucher quoi que ce soit de réel.
Le partenaire chargé de ces évaluations s'appelle Irregular. Le nom vous dit peut-être quelque chose, puisque c'est exactement le même prestataire qui avait laissé passer un modèle d'OpenAI vers un vrai site web, dans une affaire révélée la veille.
Dans ce cas-là, le nom inventé pour la cible de l'exercice correspondait à un domaine réellement déposé, et le modèle avait fini par récupérer des identifiants et administrer le site.
Anthropic avait ouvert le bal fin juillet en reconnaissant que ses propres modèles avaient pénétré trois entreprises pendant des tests.
Irregular assure de son côté qu'il s'agit du même problème d'environnement de test que celui déjà signalé par Anthropic, et pas d'une évasion de bac à sable ni d'une attaque sophistiquée.
Sauf que le point qui pose vraiment problème est ailleurs. Trois éditeurs différents, un seul prestataire d'évaluation, et la même erreur de configuration qui laisse un modèle sortir sur le réseau public alors qu'on lui a dit qu'il n'y avait pas accès.
Tous les incidents ne viennent pas d'Irregular, cela dit. L'institut britannique de sécurité de l'IA a observé de son côté un modèle monter une attaque contre un projet open source bien réel, en fabriquant de faux comptes et en faisant de l'ingénierie sociale sur ses mainteneurs.
Les modèles, eux, se comportent exactement comme prévu. On leur demande de trouver et d'exploiter des failles dans un système, ils trouvent et ils exploitent, et personne ne leur a donné les moyens de savoir que la cible était bien réelle.
Meta annonce une rétrospective complète. Irregular affirme de son côté qu'aucun problème de sécurité ne reste ouvert. Bref, on n'a pas fini d'entendre parler de ce genre de cas.

 Connexion