EDF rembourse 120 euros aux membres Amazon Prime qui souscrivent chez elle un contrat d'électricité en offre de marché, depuis ce mardi 22 septembre et jusqu'au lundi 28 septembre 2026. L'opération est limitée à 10 000 remises.
Vous comptez prendre le train pour voyager à la période de Noël ? Les ventes de la SNCF pour la fin d'année 2026 s'apprêtent à ouvrir. Voici quand exactement, pour réserver au plus tôt vos billets de TGV, Intercités et OUIGO, avant que les prix grimpent ou que les trains soient complets.
L'odieux connard préféré des internautes a encore frappé ! Après son
Iron Man à la française
de cet été, Julien a mis en ligne une seconde fausse bande-annonce qui m'a bien fait rigoler.
C'est
Top Gun made in France
et cette fois, l'élite de l'élite des pilotes américains partent en programme d'échange international à... Landivisiau en Bretagne !! Avec le pitch, déjà, je suis mort de rire. Alors, pourquoi est-ce qu'ils font ça, les Ricains ? Eh bien, tout simplement pour apprendre à faire comme l'élite de l'élite de l'élite, c'est-à-dire la Marine nationale française.
On y voit donc Erwan Mav'rek, un pilote pur beurre salé donner ses premières leçons d'humour chauvin et de choix de pseudonymes douteux, et surtout, au bout de quelques minutes, recevoir un appel très important de notre leader suprême, qui lui demande...
Bon vous verrez, je ne vais pas vous raconter toute la vidéo...
Je vous laisse découvrir donc comment tout ceci se termine, mais au passage, ce qu'on retient surtout c'est que le Mont-Saint-Michel et Nantes sont en Bretagne (bande de Normands !).
Ah et côté fabrication, c'est bien sûr de l'IA générative, mais attention, fait maison !! Comme Julien n'a d'Odieux Connard que le nom, il a respecté la planète en faisant tout tourner en local sur son PC sans avoir recours au moindre datacenter polluant et surtout en utilisant le modèle open source Minimax.
Le Core i7-14700F est proposé à 324 €. À ce niveau de prix, l’offre se détache clairement de celles observées chez les principales enseignes françaises.
Si comme moi, vous êtes un jeune entrepreneur plein de talent, vous avez sûrement déjà signé des tas de contrats, de NDA et autres documents relatifs à votre société. Et pour cela, en général, nos interlocuteurs et autres avocats ne se font pas chier : ils nous envoient des liens vers des plateformes comme Yousign ou DocuSign,
Car oui, faire signer un contrat à trois personnes passe en général par un service en ligne qui compte le nombre de documents et facture au volume. Snif... Mais c'était sans compter sur le
projet DocuSeal
qui fait exactement le même travail depuis un conteneur Docker tout simplement posé sur votre serveur. C'est l'avantage d'avoir une solution open source, et surtout, ça permet de tout garder chez vous et de ne rien envoyer sur des serveurs tiers.
Vous chargez un PDF, vous posez les champs à la souris dans un éditeur visuel, et vous envoyez ça à vos interlocuteurs. Il y a 10 types de champs côté version libre, notamment case à cocher, image, date et sélection multiple. Plusieurs signataires se succèdent ensuite dans l'ordre que vous fixez, chacun ne recevant le document qu'une fois que le précédent est passé, et les invitations partent via votre propre serveur SMTP.
Les documents signés restent ensuite sur le disque de la machine, à moins que vous ne préfériez les envoyer vers votre S3, votre Google Storage ou votre Azure.
L'API REST et les webhooks sont également dispo dans la version open source, Mais attention, toutes les fonctionnalités proposées par la version SaaS qu'il propose en mode payant ne se retrouvent pas forcément dans la version open source. Par exemple, on n'a pas la possibilité de créer des modèles différents pour générer des documents sur mesure par client.
Et là où l'auto-hébergement se paie vraiment, c'est sur le certificat car le cloud de DocuSeal signe avec un certificat reconnu par Adobe, alors que votre instance génère le sien par défaut. Donc, il faudra faire avec, surtout que le nombre de documents gérables est limité. Ou alors, modifiez vous-même le code source pour vous faire votre propre version custom.
Pour l'installer avec Docker afin de tester, c'est simple :
sudo docker run --name docuseal -p 3000:3000 -v.:/data docuseal/docuseal
Côté juridique, ce que vous récupérez est une signature électronique simple au sens du règlement eIDAS. C'est le niveau d'entrée, parfaitement valable pour un devis ou un accord interne. Par contre, ça ne supporte pas la signature qualifiée, qui est la seule à valoir juridiquement une signature manuscrite dans toute l'Union européenne.
Ce n'est d'ailleurs pas une faiblesse de l'open source car chez DocuSign aussi, la signature qualifiée se vend
en module complémentaire
des forfaits classiques. Chez DocuSeal, elle passe par un prestataire de confiance partenaire et se facture aujourd'hui 2 à 4 dollars pièce. Ensuite, le logo maison, le SSO, les relances et l'envoi en masse demanderont la licence Pro. Si vous choisissez de passer par leur version payante, faites attention à bien vous mettre sur l'instance européenne pour que vos documents soient conformes au RGPD et ne partent pas dans les mains des Américains.
Par exemple, comme je vous disais, le code est sous AGPL. Donc, vous pouvez faire un peu ce que vous voulez dedans tant que vous gardez l'attribution DocuSeal dans l'interface.
Et si vous n'avez pas le temps et que ça vous saoule d'auto-héberger votre propre, certificateur de documents, il existe aussi
Goodflag Community
, un service gratuit pour les particuliers, indépendants et associations dont vous n'êtes pas le produit (lol), qui vous permettra de faire tout pareil sans débourser un centime et avec de la signature qualifiée (Merci à Karefil pour l'info).
[Deal du jour] Depuis ce mercredi 2 septembre à minuit, OUIGO a ouvert sa grande vente flash de rentrée. 200 000 billets à 19 € maximum sont proposés pendant seulement 48 heures.
La semaine du 24 août 2026 a été tristement marquée par la catastrophe climatique qui s'est produite au Népal. Dans le reste de l'actualité scientifique : une pluie artificielle de la startup Rainmaker et une éclipse de Lune visible en France.
[Deal du jour] La rentrée approche, et avec elle le retour de la vente flash OUIGO. Du 2 au 3 septembre 2026, la marque à bas coût de la SNCF remet en vente 200 000 billets à 19 € maximum vers de nombreuses destinations.
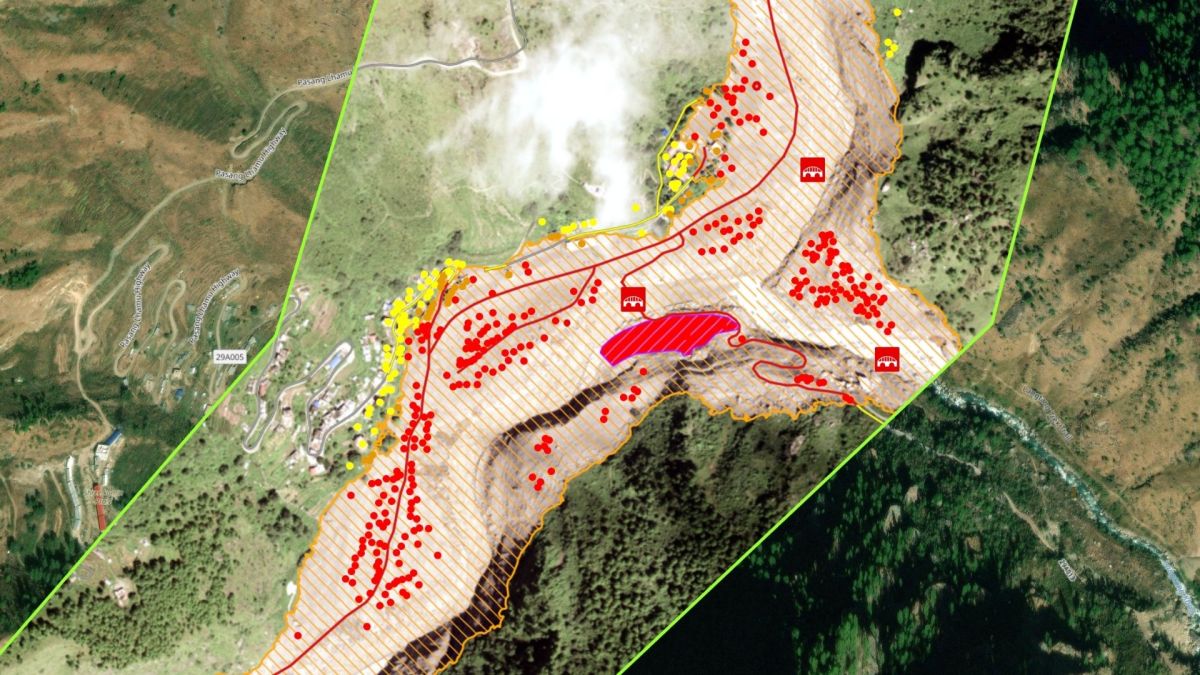
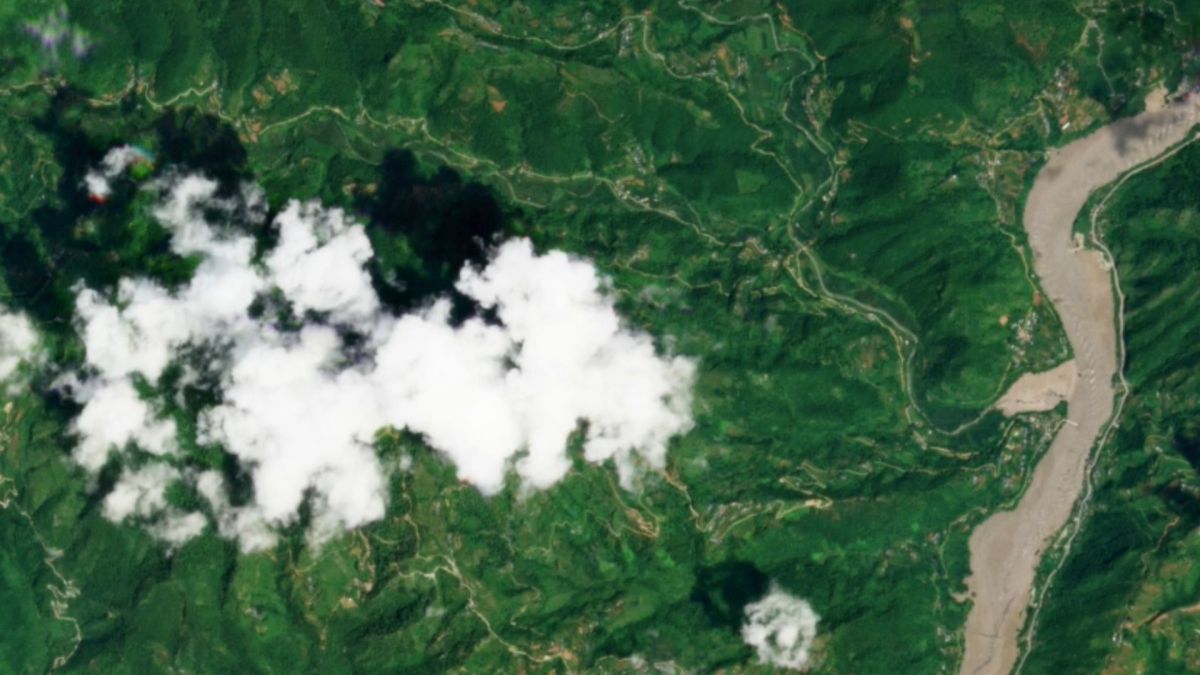
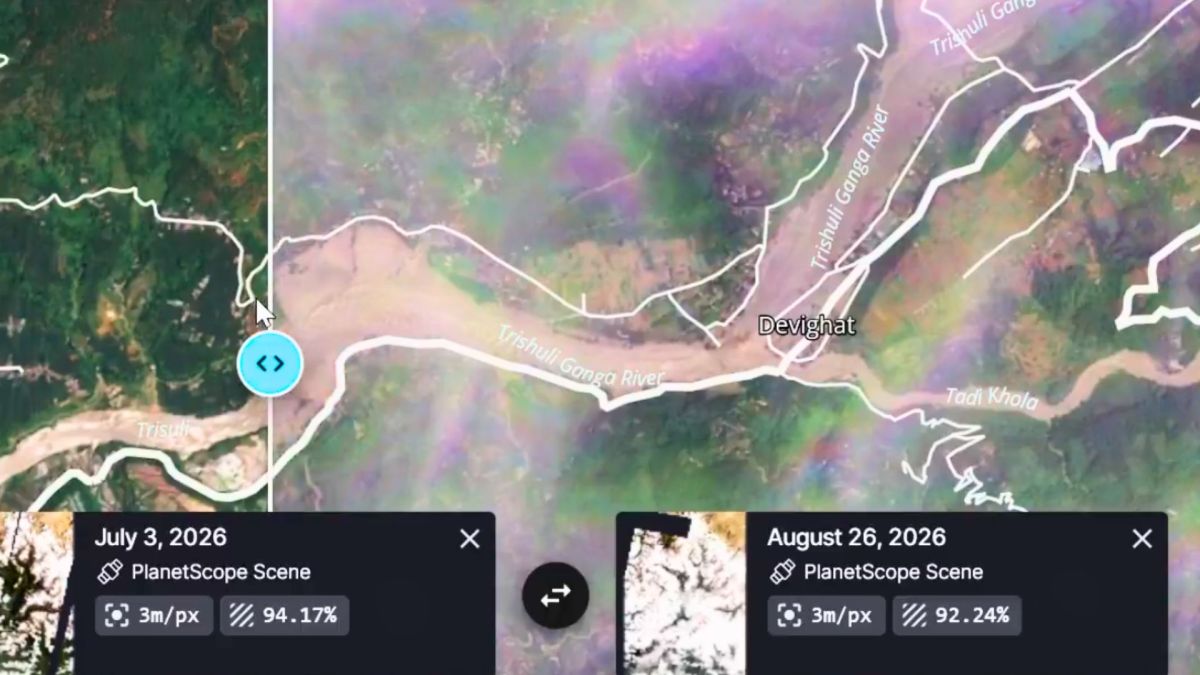
La catastrophe survenue au Népal le 26 août 2026 a été rapidement documentée par des images filmées par des témoins. Il a fallu attendre un peu plus pour obtenir les premières images de satellites, qui montrent comment les crues sont survenues, en complément des données géologiques.
Une catastrophe s'est produite au Népal ce 26 août 2026. Une inondation massive est survenue près de la frontière tibétaine, et de très nombreuses victimes sont à déplorer. L'origine de ces crues massives est attribuée au phénomène du GLOF : de quoi s'agit-il ?
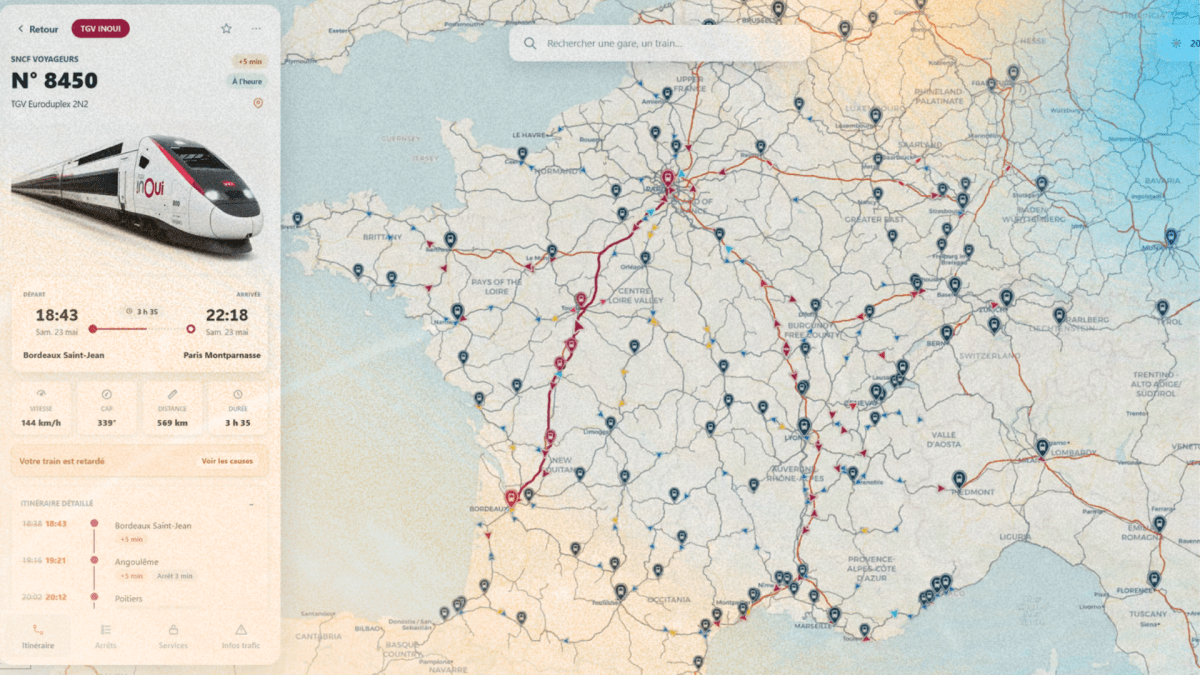
Où se trouve votre train ? À partir de ce 26 août 2026, TrainTracker24 permet de suivre sur une carte les trains de voyageurs qui circulent en France, en Espagne et en Belgique. Leur position ne sera toutefois pas transmise par GPS, mais estimée à partir des données des opérateurs. Est-ce efficace ?
Vous posez une VRAIE question à un collègue, et ce connard vous renvoie 800 mots sortis d'un chatbot et qu'il n'a manifestement pas relus. C'est chiant hein ? Parce qu'à ce tarif, autant rien lui demander et aller directement sur ChatGPT vous-même. Hé bien bonne nouvelle, il existe maintenant un site à lui envoyer pour l'éduquer un chouilla sans que vous ayez à lui faire la leçon vous-même.
Ce site s'appelle
dontpastetheai.com
, et le site propose 2 explications sur pourquoi c'est pas cool de répondre en copiant collant un machin issu d'un LLM. Il y a la version "polie" que vous pouvez trouver ici, et la version énervée lisible ici qui demande direct "devine qui l'IA va remplacer en premier ?".
À vous de voir si vous voulez garder de bonnes relations avec cette personne... : une polie, qu'on peut envoyer à son manager, et une colérique sur /angry/ qui demande "devine qui l'IA va remplacer en premier ?".
Maintenant, le reproche tel qu'il est formulé par ce site n'est pas esthétique. Personne ne se plaint que le texte pue le généré par un modèle IA à des kilomètres... Non, on se plaint de ce qu'il faut faire avec. Parce que celui qui colle sans lire n'a pas supprimé le travail de lecture, il l'a déplacé sur vous. Il a gagné trente secondes et vous en a coûté cinq minutes.
Ça rejoint un peu ce dont je vous parlais déjà en janvier à propos de
l'impact des LLM sur l'open source
. On refile la vérification du contenu IA aux mainteneurs du projet... Et ici, quand quelqu'un vous envoie un contenu IA, il vous refile sa lecture. C'est le même geste mais à deux échelles différentes.
Maintenant, si vous aussi vous avez tendance à faire ça, c'est-à-dire à copier-coller des sorties d'IA pour "instruire" vos amis et collègues, sachez que tout n'est pas perdu. Vous pouvez évoluer et corriger ce travers grâce à ces quelques conseils simples. Déjà, lisez ce que l'IA vous envoie et écrivez vous-même votre propre version avec vos mots. Extrayez le passage qui répond vraiment à la question de votre correspondant et jetez le reste à la poubelle. Pas la peine d'être verbeux inutilement comme ChatGPT, trois phrases suffisent. Vous pouvez aussi citer l'extrait utile en disant pourquoi. Et le dernier conseil, le move que peu de gens osent faire en 2026 parce que quasiment tout le monde a un égo de la taille d'une pastèque, c'est tout simplement de répondre que vous ne savez pas ou que vous n'avez pas d'opinion tranchée sur tel ou tel sujet. Pas besoin d'aller demander à une IA ce qu'elle en pense si vous-même n'en savez rien. Dire "je ne sais pas" reste une réponse valable.
Surtout que répondre à tort et à travers en mode "no-brain" avec de l'IA, ça va vous décrédibiliser de fou... C'est prouvé scientifiquement
grâce au travail de 2 chercheurs de l'université d'Arizona
qui ont fait passer treize expériences à plus de cinq mille participants sur cette question précise. Un professeur qui annonce corriger avec de l'IA perd ainsi 16 % de la confiance de ses étudiants, un graphiste 20 % de celle de ses clients. Même en testant avec des formulations adoucies, du genre "ça n'a servi qu'à la relecture" ou "un humain a tout relu", la confiance baisse quand même.
Sauf qu'ils ont mesuré autre chose dans la foulée. Se faire démasquer par quelqu'un d'autre est PIRE que d'avouer par soi-même qu'on a utilisé une IA. Donc annoncer ce qui vient du modèle coûte bien moins en crédibilité mais dans les 2 cas, y'a quand même une facture à payer. Elle est juste moins salée quand vous annoncez la couleur.
À garder en tête quand même : ces chiffres portent sur des situations précises, une copie corrigée, une publicité, un graphiste jugé par son client, une lettre de motivation. Personne n'a mesuré ce que ça coûte réellement dans un fil Slack ou un échange mail entre des gens qui se connaissent. Mais au jugé, je dirais que c'est encore plus décevant...
Maintenant, attention... Claquer dans la gueule ce genre de manifeste à quelqu'un, c'est parfois plus violent que la faute qu'on lui reproche. À vous donc de bien doser... une remarque sincère et délicate fera sûrement mieux d'ailleurs.
Mais bon, peu importe, je pense quand même que respecter ce principe c'est plutôt sain. Et le relever en douceur comme ceci, ça vous évitera d'être injustement considéré comme l'un de ces boomeurs mentaux anti-IA qui trainent en ce moment sur X ou équivalent ^^.
GitLab a sorti hier (lundi 17 août), un
correctif d'urgence
, complètement en dehors de son calendrier habituel, pour une faille qui permet à quelqu'un sans compte ni mot de passe de modifier ou de supprimer vos projets publics et des données utilisateur. Hé ouais c'est chaud et c'est pour ça que son score CVSS est de 9,4 sur 10.
5 jours plus tôt, le 12 août, GitLab publiait son patch de routine pour la 19.2, 19.1 et 19.0. C'est un périmètre normal puisque sa politique de maintenance ne couvre que la version stable et les deux précédentes. Mais comme là, on est dans l'exceptionnel, ce correctif du 17 août en couvre une quatrième, la 18.11, dont le support avait pris fin le 16 juillet dernier. Ils sont allés rouvrir une branche morte juste pour patcher ce GROS problème !
La faille elle-même, on n'en sait presque rien par contre. Estampillée CVE-2026-19478, c'est une histoire de directive GraphQL, mais GitLab ne dit ni laquelle, ni dans quelles conditions ça se déclenche. Les détails techniques sortiront vers la mi-novembre, c'est-à-dire 90 jours après le correctif, comme d'habitude, histoire d'être sûr que tout le monde ait patché son install.
Maintenant, la bonne nouvelle c'est que si vous êtes sur GitLab.com ou sa version
Dedicated
, vous n'avez rien à faire, puisque c'est déjà patché. En fait cette histoire ne concerne que les instances auto-hébergées.
Et parmi elles, tout le monde n'est pas impacté de la même manière. En effet, le vecteur d'attaque passe par le réseau et vise les projets publics. Cela veut dire que votre instance planquée derrière un VPN, sans visibilité publique, risque beaucoup moins que celle qui expose ses dépôts à Internet.
Ensuite, pour la mise à jour, ça dépend d'où vous partez. Entre la 18.2 et la 18.10, aucun correctif n'existe sur votre branche. Il faudra upgrader jusqu'à la 18.11.11, en vous arrêtant aux paliers de 18.5 et 18.8 s'ils sont sur votre route.
Si vous tournez déjà en 18.11, prenez la 18.11.11. Sur une 19, c'est 19.0.8, 19.1.6 ou 19.2.4. Et plus ancien que 18.2 ? Bah là, GitLab ne liste pas ces versions parmi les affectées, mais elles ne reçoivent plus de correctif depuis un bon moment, donc ce serait bien de mettre à jour quand même, hein...
Pour le moment, personne n'a signalé d'attaque et aucun exploit ou PoC n'a fait surface sur GitHub. Ça ne veut pas dire grand-chose, je vous l'accorde mais on se rassure comme on peut...
À Milan, une affiche Apple montre un tout petit enfant qui tient un iPhone couvert d'une substance gluante, sous le slogan "Tutto ok, è iPhone", tout va bien, c'est un iPhone. L'autorité italienne de protection de l'enfance ne l'a pas du tout prise comme une blague.
Le visuel appartient à la campagne mondiale "Relax, it's iPhone", qui décline depuis des mois le même gag d'un téléphone qui ressort indemne des petites catastrophes du quotidien. Ici, la catastrophe a deux ans et les mains pleines de bouillie.
Une habitante de Milan, dérangée par l'image, l'a signalée à l'AGIA, l'autorité garante de l'enfance et de l'adolescence. Celle-ci a embrayé direct.
Pour l'autorité, cette affiche banalise le baby-sitting électronique, cette habitude de coller un smartphone dans les mains des très jeunes enfants pour avoir la paix, avec un risque de dépendance à la clé et des conséquences sur leur développement psychologique et cognitif.
Le dossier a du coup été transmis à trois organismes, le régulateur des communications, l'autorité de la concurrence et l'institut d'autodiscipline publicitaire, pour d'éventuelles suites. Aucune décision n'est tombée pour le moment. bien sûr, c'est un peu tôt encore.
Apple voulait probablement dire autre chose : votre téléphone survivra si le petit dernier s'en empare, l'écran encaisse la bave et la purée de carottes. Sauf que voilà, sur ce panneau, le double sens existe, et il ne reste qu'un bébé absorbé par un iPhone.
Le moment est mal choisi. Plusieurs pays débattent d'un âge minimum pour les réseaux sociaux, et les autorités de santé répètent depuis des années qu'avant trois ans, l'écran est à proscrire tout court.
On comprend le problème, et il faut dire que l'image est gênante pour une marque qui vante par ailleurs son mode Temps d'écran et ses outils de contrôle parental à chaque conférence.
Apple n'a pas commenté. La campagne, elle, poursuit tranquillement sa tournée mondiale.
Je suis trop content, le numéro d'août du
magazine officiel Raspberry Pi
est sorti avec un dossier spécial cyberdeck en couverture, et ses 132 pages sont téléchargeables gratuitement en PDF.
Un cyberdeck, si ça ne vous dit rien, c'est un ordinateur portable bricolé à la main. Petit écran, clavier physique, look cyberpunk assumé. On fabrique la machine que le commerce ne vend pas, pour un usage qui n'appartient qu'à soi.
J'en ai déjà montré un
y'a pas longtemps, même si faut encore voir ce que ça donne une fois posé sur un bureau.
Le dossier de Raspberry Pi Magazine en aligne une dizaine. Un Amstrad PPC 640 de 1987 vidé de ses entrailles pour loger un Raspberry Pi 3 et une appli de narration qui se déclenche à l'insertion d'une disquette. Une machine à écrire Smith Corona de 1989 refaite à neuf autour d'un Raspberry Pi 4. Un sac à dos qui trimballe un labo mobile, radio logicielle et outils Kali Linux...etc. Y'a de quoi faire !
On y croise aussi un
Hackberry Pi
monté en outil de pentest, une pochette rose façon clutch avec un Pi Model A+, et le PiDex Doomsday Companion, caisse étanche à panneau solaire qui embarque Wikipedia sur clé USB.
Vient ensuite le montage pas à pas. Brian Corteil y déroule la construction d'une machine logée dans une
valise étanche de type Pelican
(lien affilié), avec un Raspberry Pi 5, un écran tactile 7 pouces, un clavier Bluetooth, une carte son USB et une batterie LiPo protégée par un fusible.
Et rassurez-vous, le tuto ne se contente pas d'aligner des références à commander sur Amazon... Non, il détaille même le calcul d'alimentation à faire à la main, I = P/V, soit 28 W et environ 5,6 A pour un Pi 5 et son écran à pleine luminosité. Il conseille également de prototyper en carton votre cyberdeck avant de vous lancer dans la CAO, et préfère un power bank au LiPo pour ceux qui ne veulent pas jouer avec les batteries (BOUM !).
Pour récupérer le fichier PDF du magazine, le lien passe d'abord par une page de don. Si vous êtes un gros radin, le bouton
No thanks, take me to the free PDF
déclenchera quand même le téléchargement sans compte ni adresse mail. C'est en anglais bien sûr et pour ceux qui aiment le toucher du papier, l'édition physique coûte 7,99 livres.
Ah et le contenu est sous licence Creative Commons BY-NC-SA 3.0, sauf mention contraire. Amusez-vous bien !!
Dans la série, "Il n'y a pas que chez nous que la police fait mal son travail", aujourd'hui, je vous emmène rire avec la police canadienne qui a fait une boulette, mais alors comme jamais j'en ai vu. Et cela bien sûr avec la complicité de la justice, parce que sinon ce serait pas drôle.
En fait, il y a un Canadien qui vient de passer 18 mois en taule pour pédopornographie sur la messagerie Kik. À l'origine, le suspect dans cette affaire avait le nom d'utilisateur "fus__ro_dah".
Fus Ro Dah ça vient de The Elder Scrolls V: Skyrim, et ça désigne le cri Unrelenting Force. Ce sont 3 mots de langage draconique : Fus pour la force, Ro pour l'équilibre, Dah pour la poussée et le joueur les hurle pour projeter ses adversaires à l'autre bout de la salle. Fin de ma parenthèse gaming ^^.
Ceux parmi vous qui ont eu la moyenne au brevet des collèges auront remarqué que dans ce pseudo, il y a 3 underscores. Les boomers appellent ça le "tiret du bas", si jamais vous ne savez pas de quoi je parle. Et pas de bol, notre Canadien qui s'appelle Brandon Klayme s'est fait arrêter en 2020 parce qu'il avait le même pseudo.
Enfin, pas tout à fait... Lui, il n'avait que deux underscores dans son pseudo "fus_ro_dah". Alors certes, la police du Wisconsin avait bien relevé "fus__ro_dah" dans les 125 messages extraits du téléphone de la victime, mais la demande envoyée à Kik pour obtenir les données du compte, elle, portait sur "fus_ro_dah". Kik a donc répondu avec l'adresse mail rattachée à ce compte-là, et le reste s'est enchaîné tout seul... Google pour l'adresse IP, Bell Aliant pour l'adresse postale, puis la police de Halifax pour la perquisition.
Donc évidemment, tout ce qui a été collecté en ligne, comme preuve pour l'inculpé, ne lui était absolument pas rattaché. Mais cela n'a pas empêché la justice de le reconnaître coupable en avril 2023 et à le condamner à 18 mois de prison, suivi de 18 mois de probation. Le gars, évidemment, a toujours clamé son innocence, mais peu importe, on sait comment ça marche. Pendant plusieurs jours au tribunal, les procureurs ont passé en revue des tas de preuves contre lui et il a fini par être condamné malgré le fait qu'ils n'aient rien trouvé sur ses appareils électroniques. Une fois encore, la justice fait bien son travail ^^.
Bref, ce petit _ en trop est passé totalement inaperçu...
Jusqu'à ce que les avocats qui travaillent sur son dossier se rendent compte de cette subtile erreur. Alors le 23 juillet, la Cour d'appel de la Nouvelle-Écosse ne s'est pas contentée d'annuler la condamnation. Son
jugement
prend soin de préciser que ce n'est ni un vice de procédure ni un acquittement au bénéfice du doute et heureusement. Ils reconnaissent que Klayme est "factuellement innocent". Quant au titulaire du compte aux deux underscores, un dénommé Jay, son adresse IP pointe vers la Californie...
Et voilà comment à cause d'un gars qui ne sait pas faire un copier-coller, un gamer Skyrim innocent a passé 18 mois en taule. Évidemment, il a été "décondamné", circulez y'a plus rien à voir.
Un développeur du nom d'
Artem Lytkin
a réussi à faire tourner DOOM sur une machine dont la seule et unique opération est un chercher-remplacer, le même que celui de votre traitement de texte, appliqué en boucle sur un énorme fichier texte. Le projet s'appelle doom-regex et son code est public depuis quelques jours.
Une expression régulière, c'est un motif de recherche un peu évolué, capable de repérer par exemple tous les groupes de chiffres suivis d'une virgule dans un texte pour les remplacer par autre chose. Les développeurs s'en servent tous les jours pour nettoyer des fichiers ou valider des adresses mail, jamais pour lancer un jeu vidéo.
Ici, tout l'ordinateur vit dans une seule chaîne de caractères d'environ 96 Mo, dans laquelle les registres du processeur, la mémoire, l'image affichée à l'écran, le moteur du jeu et ses données sont posés sous forme de texte. Un jeu de 544 règles de remplacement, toujours appliquées dans le même ordre, simule un petit processeur 32 bits maison baptisé RVM-1.
Il n'y a aucun interpréteur ni aucun calcul en dehors de ces règles. Quand le jeu additionne deux nombres, c'est une substitution qui réécrit des caractères au bon endroit dans la chaîne, et rien d'autre.
Le prix à payer est quand même salé, puisqu'il faut près de 14 millions de substitutions pour produire une seule image du premier niveau, à un rythme d'environ 80 000 remplacements par seconde. Trois minutes par image. Une petite séquence de 100 images représente du coup plus d'un milliard d'opérations.
Le résultat n'est pourtant pas une vague approximation, car les images produites sont identiques à l'octet près à celles du vrai DOOM compilé normalement, vérification par empreinte cryptographique à l'appui.
Tom's Hardware, le média spécialisé qui a relayé la trouvaille, résume bien l'expérience : y jouer tient plus "des échecs par correspondance avec un fusil à pompe" que du jeu de tir nerveux. Une démo pour Windows est malgré tout téléchargeable pour les plus patients.
DOOM a déjà tourné sur des tests de grossesse et des tracteurs, mais on est ici un cran au-dessus, avec la preuve qu'un outil de bureautique détourné suffit à construire un ordinateur qui marche. Hackaday, le site des bidouilleurs, reconnaît d'ailleurs que la valeur pratique du truc est à peu près nulle.
Totalement inutile, et c'est exactement pour ça qu'on adore : ce genre de bidouille obsessionnelle et gratuite vaut tous les produits à abonnement du moment.
Sur la page Steam du jeu indé
Crashphalt
, il se passe un phénomène assez étrange... Des joueurs laissent des avis du genre "j'ai tué Sans d'Undertale!", "Super jeu, un peu triste qu'il ne serve que de mod multijoueur pour Undertale" ou "Le meilleur jeu auquel on ne joue jamais". Sauf que Crashphalt c'est juste un jeu de baston à 4 sorti gratuitement en 2018, et qu'il n'y a pas la moindre trace d'Undertale dedans...
Son créateur, Jose Pacio (RetroSpecter pour les intimes), a mis un moment à comprendre le délire parce qu'à la sortie de son jeu, sa fiche affichait une dizaine d'avis. Et aujourd'hui elle en compte 555, dont 530 positifs, ce qui classe le jeu en "évaluations extrêmement positives". C'est la courbe dont rêve n'importe quel dev indé, à un détail près : aucun de ces avis ne parle de son jeu.
Crashphalt, c'est donc un platform-fighter local à 4 joueurs dans la lignée de TowerFall, où on balance des ondes de choc dans le décor pour éjecter les copains. C'est le Studio Cold Pressed Games qui l'a sorti le 11 octobre 2018, en version gratuite, et c'était son premier jeu.
Alors quel est ce mystère ? Et bien l'explication c'est : un mod. En effet,
Undertale Together
, signé Depa et sorti en 2019, permet d'ajouter un deuxième joueur dans Undertale, le jeu de Toby Fox. Le hic, c'est que les deux joueurs partagent le même clavier, flèches pour l'un, WASD pour l'autre. C'est pratique quand votre pote est avec vous sur le canapé et que vous supportez son haleine de bouc, mais beaucoup moins quand il habite à 600 km.
Et Steam a justement un outil qui va bien pour ça : Remote Play Together. Le concept c'est qu'un joueur possède et fait tourner le jeu, et ses potes (4 maxi) peuvent le rejoindre en streaming sans avoir le jeu. Mais le problème, c'est que c'est au développeur de cocher la case, et Toby Fox ne l'a jamais cochée sur Undertale. Alors que le dev de Crashphalt, lui, l'a fait.
Vous voyez venir la suite... La manip consiste ensuite à copier les fichiers Steam de Crashphalt, sa steam_api.dll et son steam_appid.txt, dans le dossier d'installation d'Undertale, puis à renommer UNDERTALE.exe en Crashphalt.exe.
Le numéro d'application posé à côté de l'exécutable suffit à convaincre Steam que Crashphalt tourne, l'overlay s'affiche, l'invitation Remote Play Together se débloque, sauf qu'à l'écran, bah c'est Undertale jouable à deux !!
Et personne ne pirate quoi que ce soit au passage, puisqu'il vous faut une copie légitime d'UNDERTALE v1.08 pour y jouer. Voilà, c'est un jeu qui sert de bac à sable à autre chose que lui-même, et ce n'est pas quelque chose de neuf, puisque je vous faisais découvrir
Garry's Mod
il y a des années.
Tout s'est emballé en décembre 2022, quand un certain AMMARO73 a publié un tutoriel qui déroule la marche à suivre pour rendre Undertale multijoueur et aujourd'hui, la vidéo approche des 465 000 vues.
Et puis le 12 juin 2025, quelqu'un poste la question qui fâche : "je me demande ce que ressent le développeur en sachant que littéralement personne ne se soucie de son jeu et l'utilise seulement pour modder d'autres jeux". C'est elle qui a fait sortir Jose Pacio du bois sur r/IndieDev.
Jose Pacio s'est même exprimé à ce sujet quand on lui a demandé si ça ne le faisait pas chier que son jeu soit juste devenu un utilitaire pour avoir un mode multi dans Undertale : "Ça ne me dérange pas du tout, ce que Crashphalt est devenu. Je suis passé à d'autres projets depuis longtemps, donc je trouve vraiment cool que le jeu ait trouvé une seconde vie."
Avec une réserve honnête quand même qui est que tant que Steam n'y trouve rien à redire, pas de souci pour que ça reste comme ça. Des jeux qui repartent pour un tour grâce à leur communauté,
j'en ai déjà parlé avec Multi Theft Auto
, mais rarement pour faire tourner le jeu d'un autre ^^.
Lui bosse maintenant sur
Draftula
, un roguelike de construction de château sans date de sortie. Et si vous cherchez un jeu gratuit sur Steam auquel jouer pour de vrai,
j'avais parlé de Deep Snake
.
Son post se termine par un PS adressé à Toby Fox : "Si tu lis ça, dis-moi si tu veux qu'on fasse un jeu ensemble". Un jour peut-être ?
Alors celle-là, c'est la meilleure ! Conroyy Jenkinss en avait tellement marre que sa famille lui vide la batterie de sa Steam Deck sans jamais la recharger qu'il a fini par coller des pics et un taser dessus. Oui, un taser, le mec est fou !
Il a posté son truc hier
sur r/SteamDeck
en racontant comment il s'y est pris. "J'en avais marre que ma famille vide toujours la batterie de ma console sans la recharger", donc il a modélisé une coque hérissée de pointes dans Blender, l'a imprimée en 3D et l'a clipsée sur la bête. Plus moyen comme ça de la tenir en main confortablement.
Vous allez me dire qu'il exagère, sauf qu'une Steam Deck n'est plus vraiment l'objet qu'on prête à la légère. Le modèle OLED 1 To est passé de 649 à 949 dollars, du jour au lendemain, à cause de la flambée du prix des composants donc à ce tarif, je comprends qu'il y tienne plus qu'à ses propres gosses ^^/
Sauf que la coque à pointes ça ne lui suffisait pas. Il a donc branché un Raspberry Pi avec un petit haut-parleur, une caméra de détection d'objets et un servomoteur, puis écrit un script Python.
Quand la caméra repère quelqu'un dans le champ, ça balance un clip audio débile, ça attend quelques secondes, et le servo déclenche un taser monté sur le dessus de la console. C'est la même techno que celle qui sert normalement à
repérer un colis devant votre porte
, sauf qu'ici elle repère votre petit frère.
Rassurez-vous quand même pour la famille. Quand on y regarde d'un peu plus près, le taser ne peut atteindre personne depuis son perchoir. Il crépite dans le vide, façon épouvantail. Ça fait donc quand même un peu peur, mais ça n'électrocute pas, sauf si on met son doigt.
Dans les commentaires sur Reddit, les gens se sont demandé pourquoi il n'avait pas juste mis un mot de passe. Mais lui explique que ça minimise le risque que sa famille y touche. Ils sont forcés de lui demander la permission maintenant.
Voilà, d'après l'auteur lui-même, c'est "clairement le truc le plus con que j'aie jamais construit, mais ça marche, et plus personne n'y touche". Après, c'est pénible aussi pour lui parce que quand il veut jouer, il faut qu'il enlève la coque avec les piques et qu'il désactive le taser.
Mais il reconnaît que ça vaut le coup quand même ^^.

 Connexion

 Le Core i7-14700F est proposé à 324 €. À ce niveau de prix, l’offre se détache clairement de celles observées chez les principales enseignes françaises.